

セキュリティ対応を、信頼の証明へ

SCS評価制度
対応支援サービス
現状のアセスメントから規程整備、体制構築、運用定着まで、
★3・★4の評価取得に向けた対応を包括的に支援します。
SCS評価制度とは?
(サプライチェーン強化に向けたセキュリティ対策評価制度)
経済産業省および内閣官房国家サイバー統括室が進める「SCS評価制度」は、企業のセキュリティ対策レベルを★マークで段階的に評価し、サプライチェーン全体のセキュリティ水準向上を目的とした新たな枠組みです。
(2026年度末より★3/★4の本格運用を開始予定)
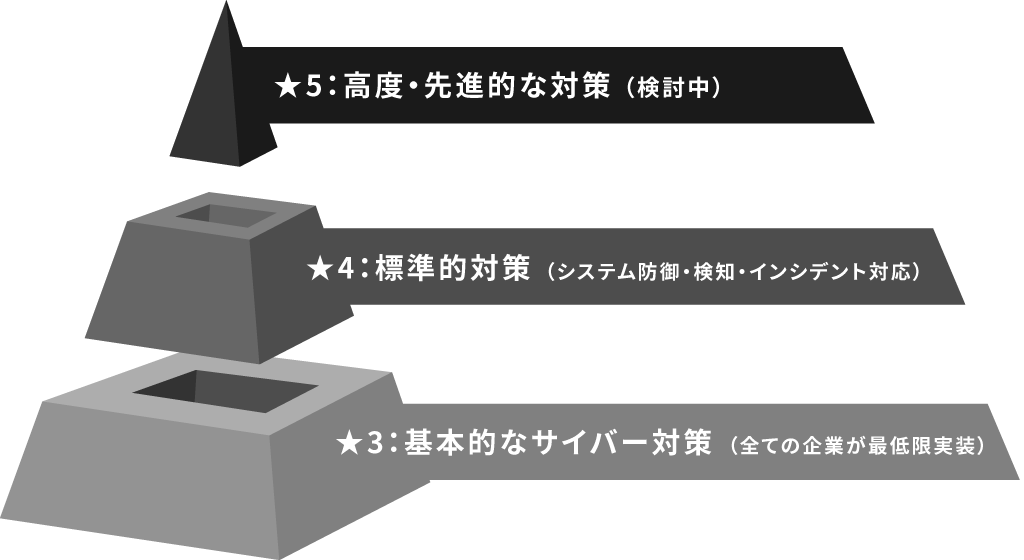
企業規模を問わず、サプライチェーンに関わる幅広い業種が対象です。
- 製造業
- 金融業
- 物流/運輸業
- 卸売/商社
- 情報通信業
- 医療/福祉
- 公共/インフラ
要求される対策「7つの大分類」
SCS評価制度の対策では、ガバナンスや取引先管理といった経営レベルの仕組みから、検知・対応・復旧などの実務レベルまで、組織全体でのセキュリティ運用が求められます。
-
ガバナンスの整備
組織体制の構築・責任の明確化・ポリシー策定
-
取引先管理
サプライチェーンリスク管理・取引先評価
-
リスク特定
資産管理・脆弱性管理・リスクアセスメント
-
攻撃等の防御
アクセス制御・データ保護・意識向上トレーニング
-
攻撃等の検知
異常検知・継続的監視・ログ管理
-
インシデント対応
初動対応・連絡体制・影響範囲特定
-
インシデント復旧
事業系継続計画・復旧手順・再発防止策
★取得のメリット
ビジネス機会の維持/拡大
SCS評価は「一定水準のセキュリティを満たしている証明」として、取引先からの要求対応や新規/継続取引の条件を満たしやすくなります。
説明責任と信頼性を担保
自社の対策水準を第三者基準で説明でき、社内外に対して「信頼性」「透明性」の高いセキュリティ体制を示せます。
実効性あるセキュリティ対策へ
評価基準に沿って対策/運用/証跡を整備することで、形式的ではなく、実際の攻撃に備えた体制を構築できます。
しかし…自社で対応するには多くのハードルが存在
制度の内容が複雑で、
何から対応すべきか分からない
自社の対策状況が
要求事項を満たせているか不安
規程/手順書/台帳など
必要な文書が整備されていない
既存の規程類が古く、
現在の運用実態とずれている
SCS評価制度対応支援サービス
現状のアセスメントから規程整備、体制構築、運用定着まで、★3・★4の評価取得に向けた対応を包括的に支援します。
現状の把握に
セキュリティアセスメント
セキュリティコンサルタントがSCS評価制度の要求事項に基づき現状を評価。
リスクと改善ポイントを可視化し、報告・改善提案まで一貫して提供します。
AMIYA
お客様
情報セキュリティ文書
情報セキュリティ運用
ITシステム
セキュリティ対策
効果
-
SCS評価制度の要求事項と対応状況のギャップが明確になり、効率的な是正につなげられる。
-
優先して対応すべき課題が整理され、評価取得に向けた改善計画を立てやすくなる。
サービスの流れと役割分担
|
弊社作業
|
貴社作業
|
|
|---|---|---|
|
01事前確認
|
対象範囲の確認 (対象システム/対象部門) |
システム一覧等の情報提供 |
|
02文書/システム確認
|
既存文書/NW・システム構成図等の確認 |
文書のご提供 |
|
03アセスメント項目の作成
|
各部門/各システムのヒアリングのベースとなるアセスメント項目作成 |
アセスメント項目のレビュー・フィードバック・項目への回答 |
|
04運用に関するヒアリング
|
アセスメント対象部門へのヒアリング |
ヒアリング日程調整 |
|
05報告書の作成
|
報告書の作成 |
報告書の確認 |
ルールの見直しに
情報セキュリティ文書作成支援/監査
セキュリティコンサルタントが規程/手順書/台帳などの整備や、既存文書の見直しを実施。
運用実態との整合性も確認し、監査対応をサポートします。
Plan
情報セキュリティ文書作成支援
- 情報セキュリティ管理規程
- 情報セキュリティガイドライン
Do
情報セキュリティ教育/研修
- セキュリティリスクの認知
- 情報セキュリティ管理規定の認知
Check
情報セキュリティ監査
- 規定に則しているかをチェック
- 改善点の洗い出し
Action
改善
- ポリシーの見直し
- 追加の教育
効果
-
必要な文書体系を整備し、評価・監査に対応しやすい状態をつくる。
-
既存文書と運用実態のずれを見直し、実効性のあるセキュリティ運用につなげられる。
サービスの流れと役割分担
|
弊社作業
|
貴社作業
|
|
|---|---|---|
|
01事前確認・ヒアリング
|
物理的確認/文書確認/ヒアリング |
資料ご提示・ヒアリングご対応 |
|
02規定文書(ドラフト)の作成
|
規程(ドラフト)作成・規程の内容ご説明 |
規程文書のレビュー・フィードバック |
|
03ガイドライン(ドラフト)の作成
|
ガイドラインの作成 |
ガイドラインのレビュー・フィードバック |
|
04関連様式(ドラフト)の作成
|
必要となる関連様式の作成 |
様式類のレビュー・フィードバック |
|
05文書・様式の最終版作成及び
文書間の整合性確認 |
貴社フォーマットに合わせて文書・様式の最終版作成 |
最終確認・文書類の承認手続き |
※文書類の承認に必要となる資料の作成についても弊社にて対応いたします。
継続的な運用に
サイバーセキュリティアドバイザリー
★取得後も継続的なセキュリティ運用が求められます。月次ミーティングを通じた課題相談や改善施策の立案/実行、情報セキュリティ委員会の運営まで、お客様の体制に合わせて伴走型で支援します。
調査&リスクの特定
システム環境やセキュリティ対策状況を調査し、リスクや改善点を明確にします。
セキュリティ対策支援
課題に応じた具体的な対策を支援します。
- ISO27001/NIST準拠
- サプライチェーン管理
- CSIRT運用 など
継続的な情報提供
脆弱性情報や脅威トレンドなど、最新情報を定期的に提供し、リスクへの迅速な対応を支援します。
インシデント対応&調査手法
インシデント発生時の初動対応やフォレンジック調査手法などをアドバイスします。
効果
-
継続的な相談先を確保し、セキュリティ課題への判断/対応を進めやすくなる。
-
課題や進捗を月次で整理でき、セキュリティ運用の定着につなげられる。
サービス概要資料(PDF)をダウンロード
Webには掲載していないサービス概要や、サービスラインナップ、価格等を詳しくご紹介しています。

-
SCS評価制度の概要と要求事項がわかる!
-
網屋の支援内容の詳細がわかる!
-
納品物サンプルや参考価格がわかる!
資料を無料ダウンロード
NATURE SERIESだからできる!
01 豊富なセキュリティコンサルティング実績
高度なセキュリティ要件が求められる地方自治体をはじめ、製造業、卸売業、金融業、サービス業など、さまざまな業種/規模/要件のお客様への支援実績。経験に基づいた確かな知識とノウハウを提供します。
-
三層分離モデルの
セキュリティ強化に向けたコンサルティング- 業種・種別
- 某政令指定都市
- 組織規模
- 約 30,000名
- 導入サービス
- サイバーセキュリティアドバイザリー
-
サプライチェーン全体でのセキュリティリスク洗い出し
- 業種・種別
- 製造業
- 組織規模
- 約 20,000名
- 導入サービス
- アタックサーフェス調査
-
HD全体に対するメール訓練
- 業種・種別
- 保険会社
- 組織規模
- 約 40,000名
- 導入サービス
- 標的型攻撃メール訓練
-
NW更改に向けた第三者アセスメント
- 業種・種別
- 製造業
- 組織規模
- 約 1,200名
- 導入サービス
- 脅威ベースセキュリティアセスメント
-
ランサムウェアインシデント対応
- 業種・種別
- 製造業
- 組織規模
- 約 1,700名
- 導入サービス
- 緊急インシデント対応
-
自工会/部工会
サイバーセキュリティガイドライン対応- 業種・種別
- 製造業(部品メーカー)
- 組織規模
- 4拠点/300名
- 導入サービス
- 情報セキュリティ文書作成支援/監査
02 インフラとセキュリティ、両面の知見で現実的な対策を提案
SCS評価制度対応では、単にチェック項目を満たすだけではなく、実際の運用への影響まで踏まえた設計が重要に。網屋は、長年にわたりインフラ環境の設計/構築を手がけてきた経験をもとに、サイバー攻撃への備えはもちろん、利便性・運用負荷・費用対効果まで考慮した“現場目線の最適解”をご提案します。
インフラ設計/構築で培った現場環境への理解
- CISA
- CISSP
- 情報処理安全確保支援士
専門資格を持つコンサルタントのセキュリティ知見
03 ★取得のその先までワンストップで伴走
診断、教育、インシデント対応など、あらゆるセキュリティ課題を解決するサービスを幅広くラインナップ。SCS評価制度対応にとどまらず、組織の総合的なセキュリティ強化を支援します。
コンサルティング
-
サイバーセキュリティアドバイザリー/BPO
-
情報セキュリティ文書作成支援/監査
-
CSIRT構築支援
-
ISMS認証取得支援
セキュリティ診断
-
脆弱性診断
-
セキュリティ設定診断
-
アタックサーフェス調査
-
脅威ベースセキュリティアセスメント
セキュリティ教育・研修
-
サイバーセキュリティ教育
マネージドセキュリティサービス・SOC
-
KAMUY366
インシデント対応
-
緊急インシデント対応
関連サービス
★取得の流れ
-
01現状把握(ギャップ分析)
SCS評価基準と自社のセキュリティ対策を比較し、不足している対策を整理する。
-
02対策整備
不足している既定・体制・技術対策を整備する。
(例:規定整備、アクセス管理、ログ取得、バックアップ等)
-
03運用体制の構築
委員会、ログ監視、脆弱性管理、教育、インシデント対応など、セキュリティ対策を継続的に運用できる体制を整備する。
-
04証跡準備
評価に必要な証跡を整理する。
(例:規定、ログ設定画面、教育記録、バックアップ記録等)
-
05評価申請
評価機関へ申請し、提出資料やヒアリング等により審査を受ける。
-
06★取得・継続運用
評価結果に応じて★が付与され、取得後も継続的にセキュリティ運用を実施する。
Contact
お問い合わせ
セキュリティスペシャリストに
お気軽にご相談ください!
「今抱えているセキュリティ課題を相談したい」「自社に必要なセキュリティ対策が
わからない」といった、セキュリティのお悩み相談を無料で受け付けております。
まずは相談する
お電話でのお問い合わせも受け付けております
03-6822-9995
(平日 09:00 ~ 17:00)
-
詳しく
説明を
聞きたい -
見積もりを
取りたい -
申し込みたい
サービス概要資料(PDF)をダウンロード
Webには掲載していないサービス概要や、
ご支援内容、価格等を詳しくご紹介しています。
-
SCS評価制度の概要と要求事項がわかる!
-
網屋の支援内容の詳細がわかる!
-
納品物サンプルや参考価格がわかる!
資料を無料ダウンロード