ーーもし、いま自社がサイバー攻撃を受けたら、何が起きているのか把握できますか?
実際にサイバー攻撃の被害に遭った企業のインシデント対応では、
「調査に必要なログが残っていない」というケースが少なくありません。
いつ侵入されたのか。
攻撃者は何をしたのか。
どの端末やアカウントが使われたのか。
そして、どこまで被害が広がっているのか。
こうした情報を追うために、ログは重要な手がかりになります。
一方で、インシデントが起きてから「必要なログがない」と気づいても、後から取得することはできません。
では、実際のインシデント対応では、どんなログが調査に使われ、そこから何が分かるのでしょうか?
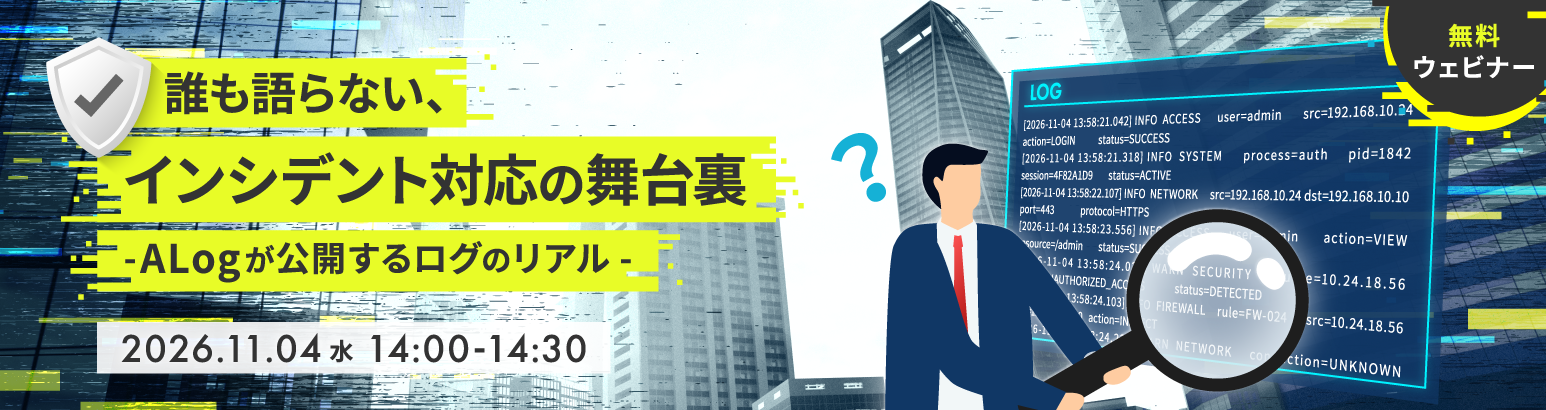
本セミナーでは、インシデント対応サービスを提供する網屋が、
実際の対応現場で見てきた「ログのリアル」に迫ります。
攻撃者の侵入から、権限取得、横展開、情報探索まで
実際のインシデント対応をもとに、攻撃の各段階で残されたログを追いながら、そこから何が分かるのかを紹介します。
「ログがあったから分かったこと」
「ログがなかったために分からなかったこと」
こうした調査の現場で直面するケースにも触れながら、インシデント対応におけるログの重要性を紐解きます。
-
網屋の緊急インシデント対応サービス(NATURE SERIES)についてはこちらをご覧ください