投稿:2026/09/30
【対談】ALog V2、ぶっちゃけどうなの? 開発・運用・現場が本音で語る国産SIEM新機能の真価
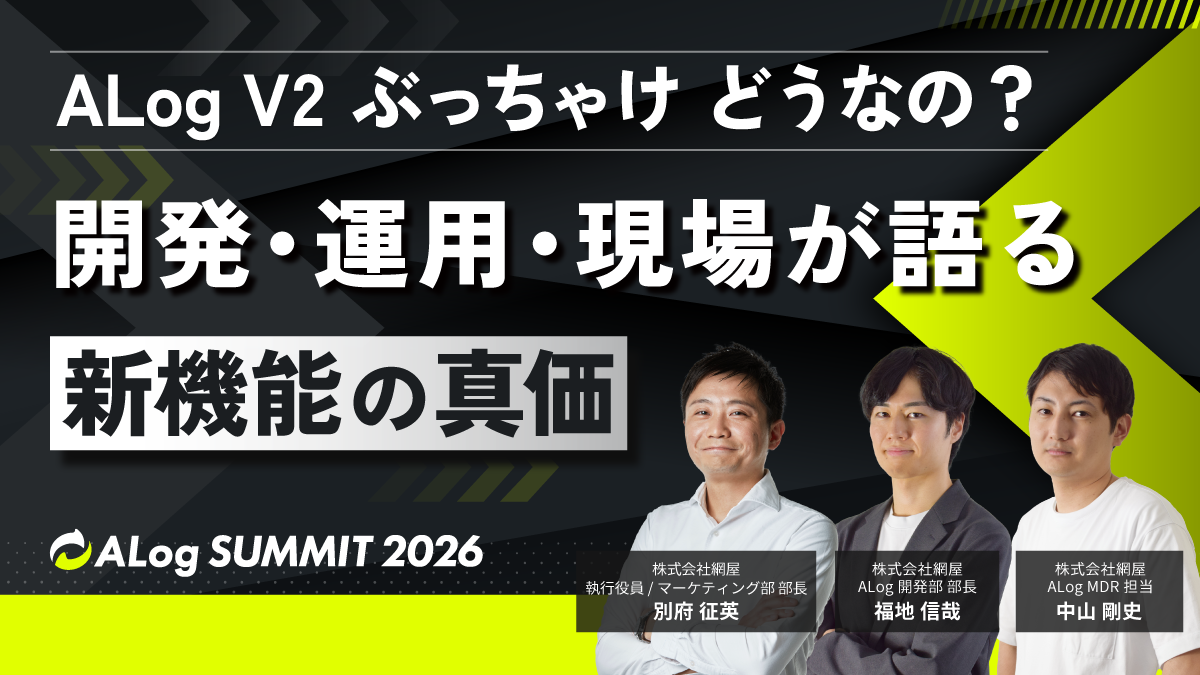
登壇者
株式会社網屋 マーケティング統括責任者
別府 征英
2015年に網屋へ入社後、技術営業を経てマーケティング部門を統括し、自社プロダクトのプロモーションや「Security BLAZE」などのセキュリティイベントを主導。またセキュリティサービス事業の責任者として、セキュリティ戦略・事業推進の最前線で活動している。
登壇者
株式会社網屋 ALog開発部 部長
福地 信哉
東京大学・大学院で哲学を専攻。在学中に競技プログラミングと出会い、ソフトウェアエンジニアへ転身。2021年に網屋へ入社。ALog Cloudの基盤開発を皮切りに、チームビルディングやプロダクトの仕様・コンセプト検討など幅広い領域を担当し、現在は開発部長としてALogシリーズ全体の開発マネジメントを担う。AWS Certified Solutions Architect - Professional保有。「まず楽観的に考えること」を信条に、変化を前向きに捉えながら開発をリードしている。
登壇者
株式会社網屋 ALog MDR担当
中山 剛史
2017年に網屋へ入社。営業としてALogの提案を5年間担当後、技術職へ転身。現在はALogMDRのチームリーダーとして運用に携わる。「セキュリティを優先しつつ、お客様環境に即した最適解を導くこと」をモットーに、営業経験を活かし、多様な視点で運用改善や技術支援を行う。
国産SIEM「ALog」の最新版「ALog V2」には、AIアラート、原因まで一直線の調査画面、マルチノードと新機能が並びます。しかし「ぶっちゃけ、現場で本当に使えるのか」は別の話です。ALog Summit 2026の最終セッションでは、網屋の別府征英がモデレーターを務め、開発責任者の福地信哉とMDR運用担当の中山剛史に遠慮のないツッコミを入れながら、実画面デモを交えて新機能の真価を深掘りしました。
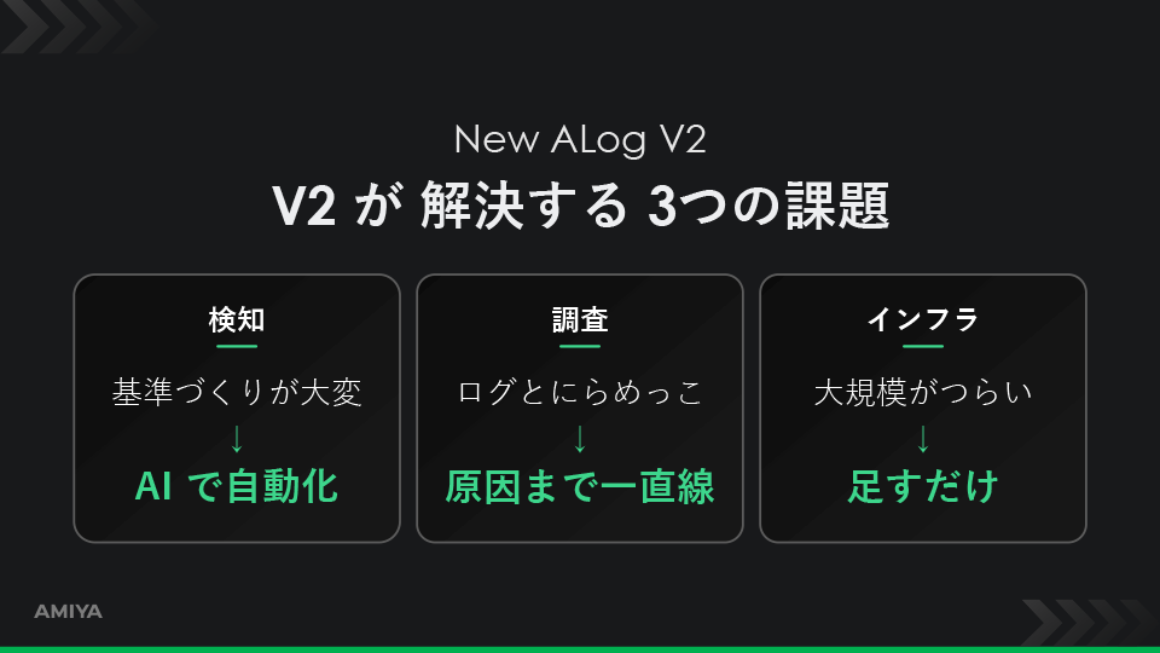
ALog V2が解決する3つの課題「検知・調査・インフラ」
福地
まず全体像からお話しします。ALog V2で解決できるようになった課題は3つあり、検知、検知した後の調査、それらを支えるインフラです。検知は「ログオン失敗が100回以上なら通知」といった閾値づくりがもともと大変だったのですが、「AIアラート」で自動化しました。
別府
中山さん、その閾値づくりは運用の現場でもそんなに大変でしたか。
中山
本当にお客様次第で、10社あれば10通りの環境があります。チューニングには数ヶ月かかっていました。
福地
次に調査です。これまではアラートが上がった後、ログそのものとにらめっこする必要がありましたが、グラフによる可視化で原因まで一直線に辿れるようにしました。
最後がインフラです。大規模なお客様環境での構築が大変だったのですが、「マルチノード」機能を搭載し、サーバーを横に並べてALogをインストールするだけで、全体が一つのALogとして動きます。
別府
足りなくなったらサーバーを追加すればいいので、スモールスタートもできるということですね。では一つずつ見ていきましょう。
「いつも通り」のライン調整をAIアラートで自動化
福地
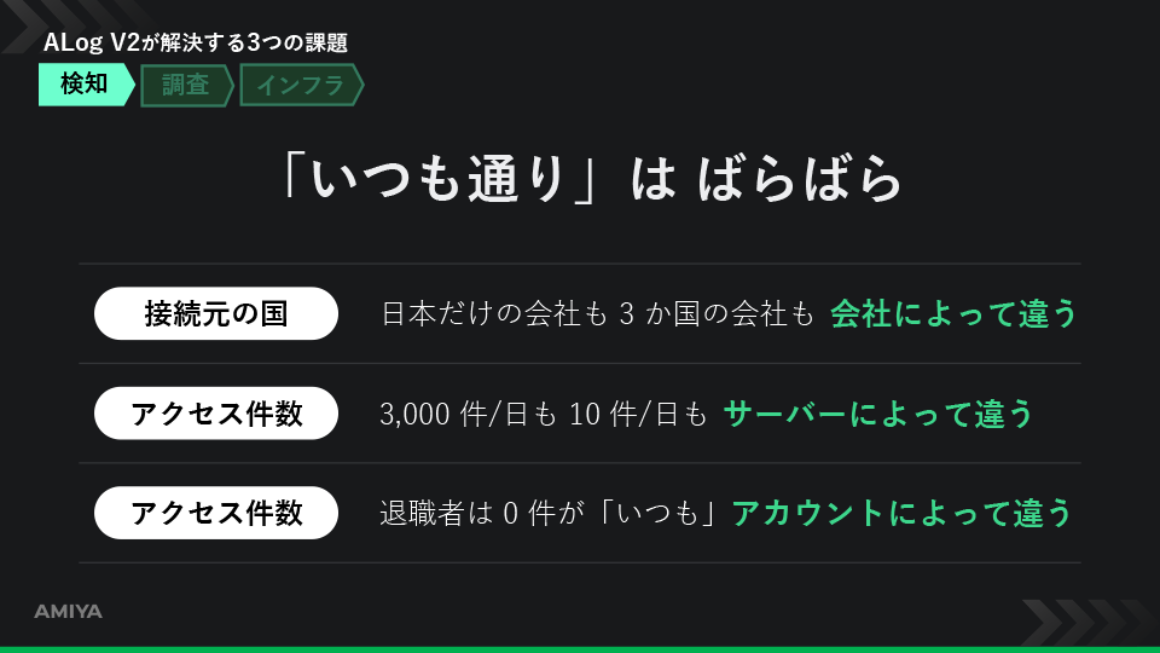
AIアラートで検知したいのは「いつもと違う」状態です。では、そもそも「いつも通り」とは何か。これが難しくて、いつも通りはバラバラなんです。日本だけの会社と海外拠点がある会社では「いつもの国」が違う。一般のファイルサーバーと管理者用サーバーでは「いつものアクセス件数」が違う。通信量も100MBが普通のサーバーもあれば1TBが普通のサーバーもある。これに手動で値を当てはめていく作業に非常に時間がかかっていました。
別府
コンサルとしては「管理者アカウントでログオンするIPは情報システム部門だけ」といった定義をお客様側で決めておいてほしいのが本音ですが、それを飛び越えてAIでできるのはいいことですね。
福地
さらに「いつも通り」は変化します。運用開始時に「この値は100」と決めても、社員が増えたり、新システムが入ったり、繁忙期になったりしてラインはずれていきます。これを手動で合わせるのも大変な作業でした。
別府
中山さん、運用開始後もルールの見直しは頻繁にありますか。
中山
定期的に見直しています。繁忙期に限らずではありますが、やはり繁忙期が一番顕著に出てきますね。
福地
サーバーごと、アカウントごとにバラバラで、時間とともに変化する「いつも通り」に自動でフィットし、そこから外れたら異常として検知するのがAIアラートです。
攻撃のどの段階でも、AIが3つのパターンを発見
福地
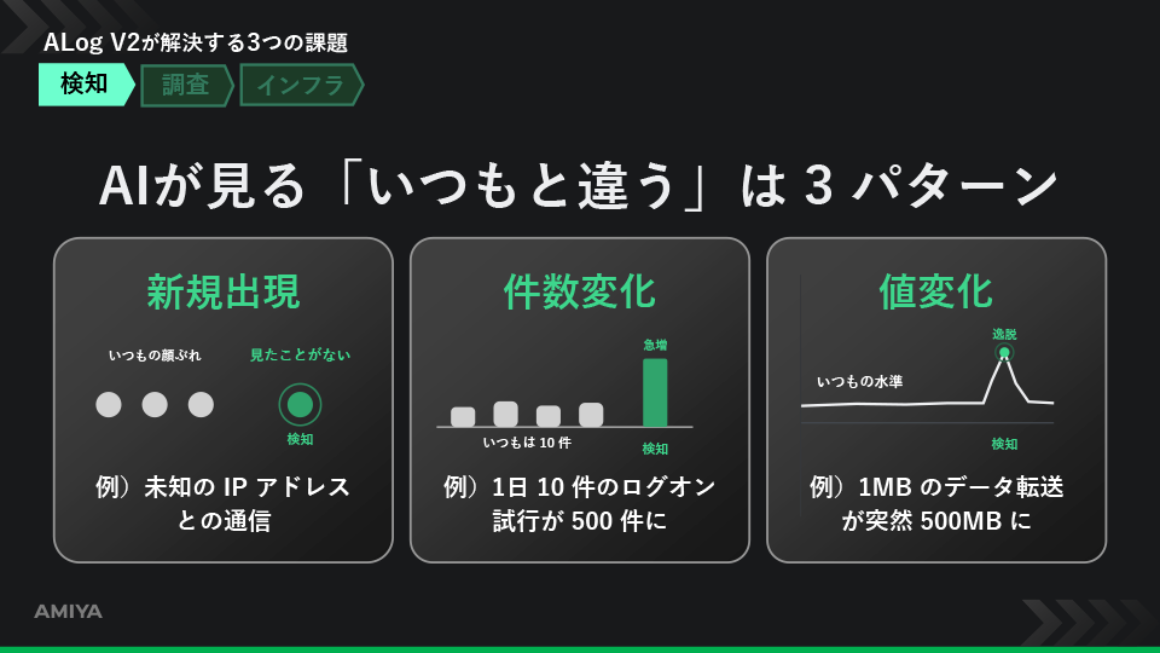
ロジックは大きく3パターンです。「新規出現」は、これまでアクセスがなかったIPアドレスとの通信など、見たことのないものが現れた場合。「件数変化」は、1日10件程度だったログオン試行がいきなり500件になったような変化。「値変化」は、1MBだったデータ転送量が突然500MBになったようなケースです。
別府
実際によくあるケースですね。この3つに絞った理由は?
福地
汎用的なAIエンジンとしてこの3つに落とし込みました。ログに出ている項目なら何でも適用できるので、IP、ポート、プロトコル、端末、アカウント、パケット量などに使えます。
別府
サイバー攻撃の観点では、どこを設定すればいいですか。
福地
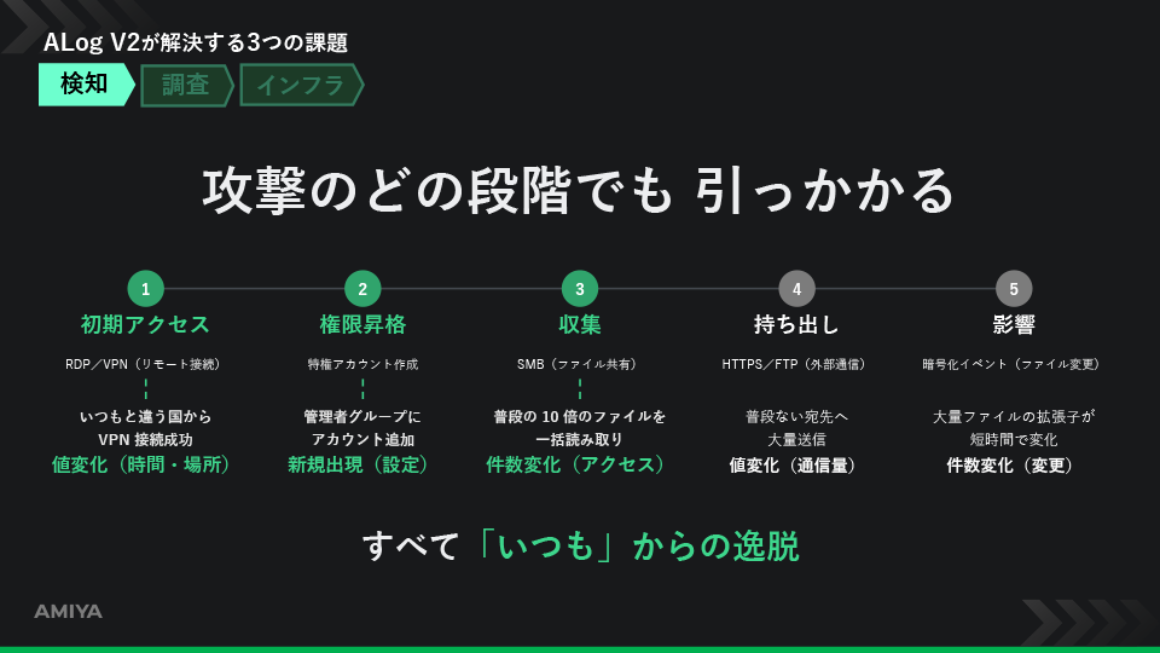
初期アクセス・権限昇格・収集・持ち出し・影響のどの段階でも有効です。たとえば初期アクセスなら「いつもと違う国からVPN接続が成功した」、収集なら「普段の10倍のファイルが一括で読み取られた」を件数変化で検知できます。
別府
ランサムウェアのよくある流れですよね。私が調査する案件でも、大体は海外からの「初めて出てきた」接続から始まります。他にも使える場面はありますか?
中山
Active Directory(AD)に対する、Administratorのようなありきたりなアカウント名での認証にも効果的です。
別府
「管理者として登録されているのに最終ログオンが2015年」のようなアカウントも、使われたら新規出現で上がってくる。
中山
棚卸しはしっかりしておいてほしいですが、どうしても漏れは出ます。AIアラートで気付いたタイミングで、そうした使われていないアカウントを消していく、という使い方ですね。
新しいダッシュボードと検索画面で原因まで一直線
福地
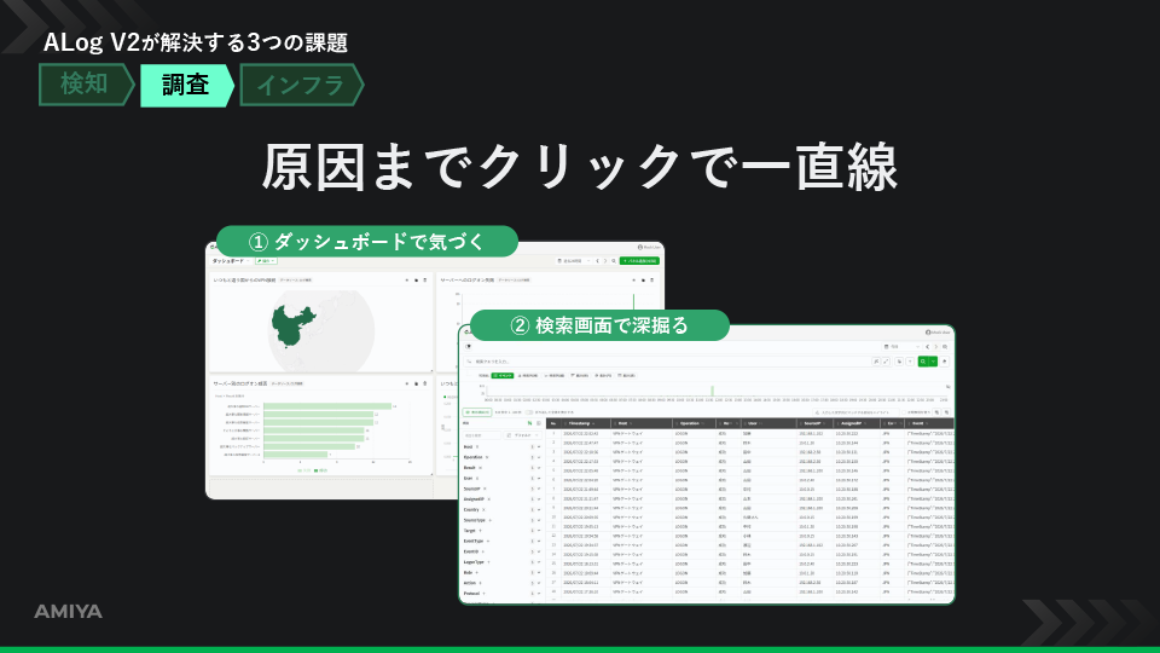
調査については、ダッシュボードと検索画面を完全にリニューアルし、クリックしていくだけで原因まで辿り着けることを実現しました。具体的には後ほど実画面のデモでお見せします。
マルチノードで「足すだけ」スケール、3ノードで処理量は約3倍
福地
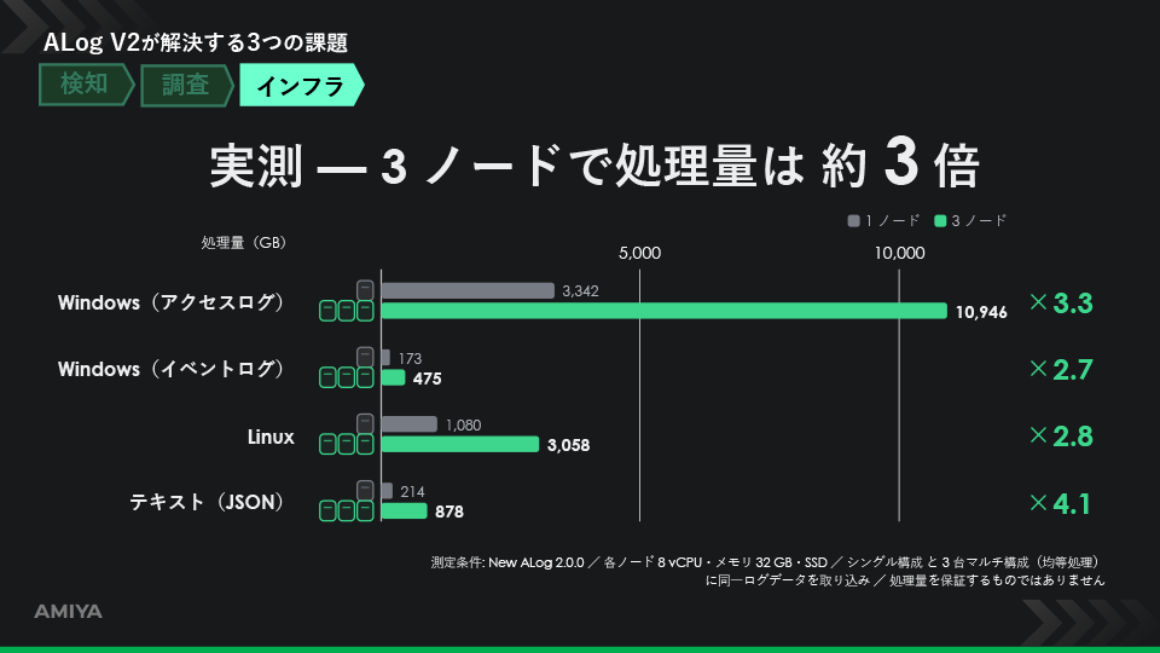
V1では1台のサーバーで取り込みから検知までを行うため、1台分のスペックで頭打ちになっていました。V2では、横に2台目、3台目とサーバーを並べてそれぞれにALogを入れると、3台分がまとめて一つのALogとして動き、3倍の性能が出ます。
社内の検証環境で測定した結果、1ノードから3ノードに増やすと、Windows(アクセスログ)では処理量が3,342GBから10,946GB(3.3倍)、Windows(イベントログ)では2.7倍となりました。ログの種類による若干のブレはありますが、およそ3ノードで処理量は約3倍になることが分かっています。
別府
通常は3台にしても2倍程度で頭打ちになりがちなので、3倍というのは本当にすごいです。工夫した点は?
福地
通常はノードごとに役割を分けるなど構成が複雑になりがちですが、ALogでは同じALogを同じようにインストールしていくだけにこだわりました。取り込みも検索もアラートも、その都度エンジンが余裕のあるサーバーを探してタスクをお願いする形で分散されます。
長期保管はS3へ。過去ログも同じ画面から透過検索
別府
他に追加した機能は?
福地
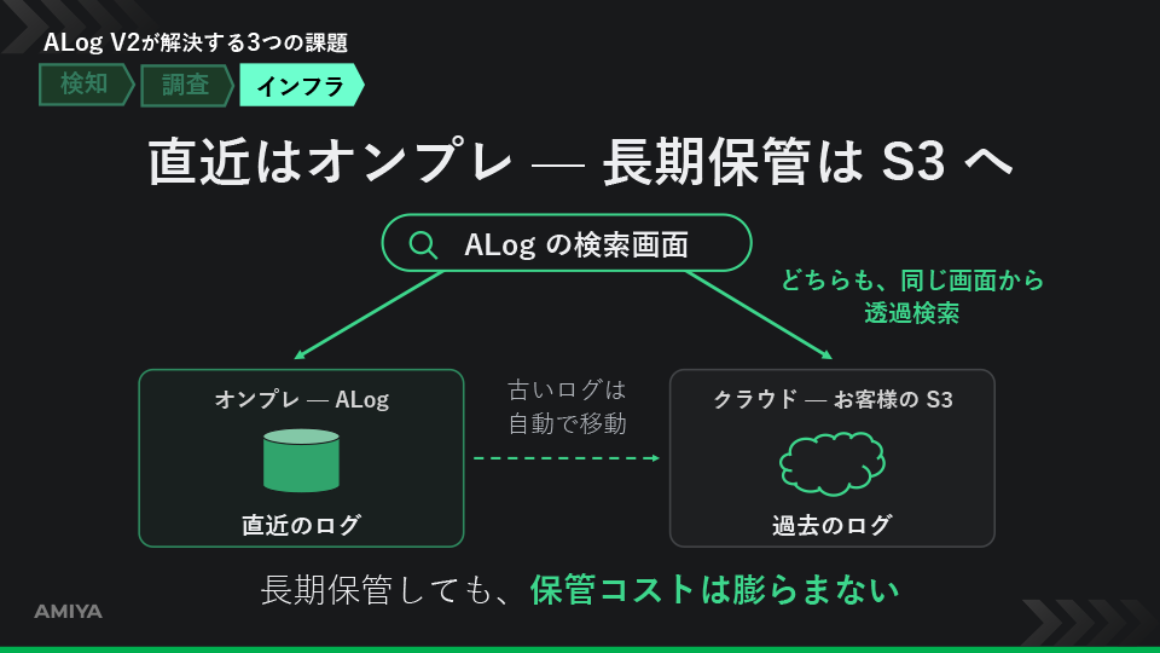
サーバーの価格が上がっている昨今、ディスクもメモリも用意するのは費用がかさみます。そこで、直近はオンプレミス、一定期間を過ぎたログはクラウドに移動する機能を搭載しました。従来のようにバックアップをオンプレミスに入れ直す手間はなく、直接読みにいけます。
別府
ディスクの空きがないお客様は多いので、導入しやすくなりますね。ただ、ちょっと嫌な質問ですが、S3に5年分10TB入れて「全部検索します」となったら、ダウンロード費用が大変なことになりませんか。
福地
そこはログタイプや「5年前のこの月」といったフィルターで絞って検索していただく想定です。
別府
お客様次第とはいえ、古いログを入れ直して検索する手間がなくなるのはいい機能です。
実画面デモ:いつもと違う国からVPN接続されたアカウントを発見
福地
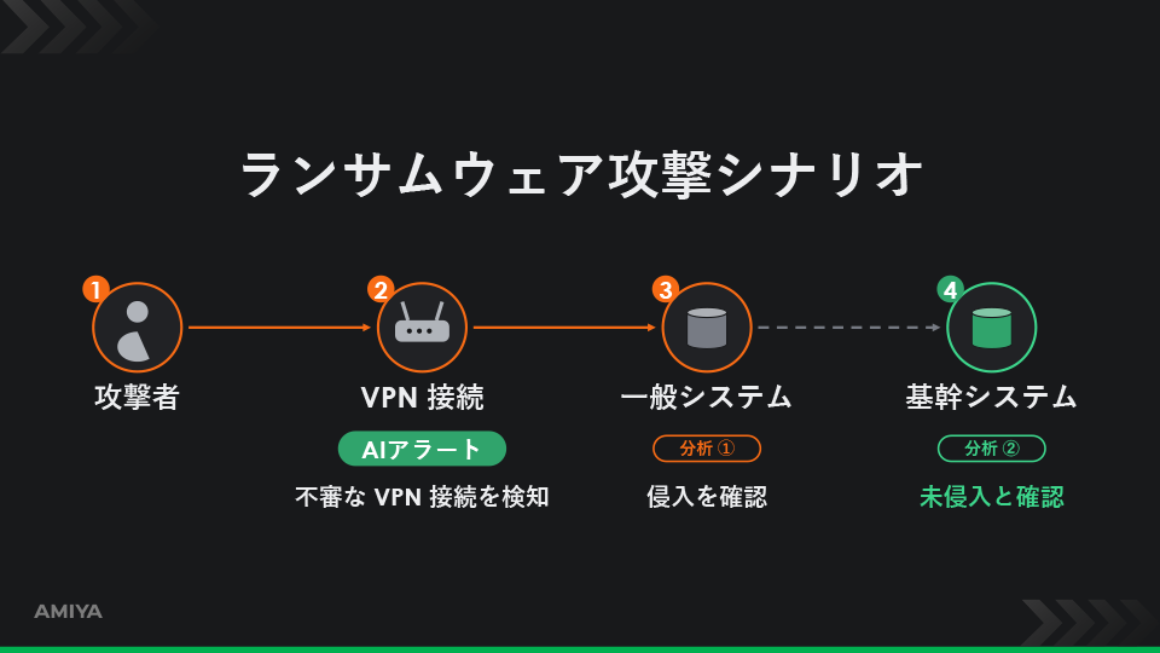
ここからは実画面でデモをご覧いただきます。シナリオは、海外の攻撃者がVPNで侵入し、社内のサーバーへアクセスを試みるというもの。メールでAIアラートの通知が来て、ALogの画面を開いたところから始まります。
別府
アラートがないと人は動かないですからね。
福地
ダッシュボードには「普段と異なる国からのVPN接続」のアラートが上がり、地図を見ればどの国からの接続かが一目で分かります。同じ時間帯にサーバーへのログオンも跳ね上がっている。誰のアカウントかは、右クリックで「詳細を検索」するとワンクリックで辿り着けます。
この場合、中国から接続が来ていて、使われているのは......別府さんのアカウントですね。
別府
インフォスティーラーに感染してアカウントを取られたという設定です(笑)。
◆インフォスティーラーとは
感染した端末からID・パスワードやブラウザに保存された認証情報などを窃取するマルウェアの総称。盗まれた認証情報は攻撃者の間で売買され、正規アカウントとしてのVPN接続やクラウドサービスへの不正ログインに悪用される。
福地
いつもは行っていない国からなので、これはおかしい。次は、VPN接続時に払い出された社内のIPアドレスで何をしたのかを追います。サーバー側を検索する窓をもう一つ増やし、払い出されたIPを「ソースIP」の条件に右クリックで追加します。
別府
左側のパネル、いいですね。名前は?
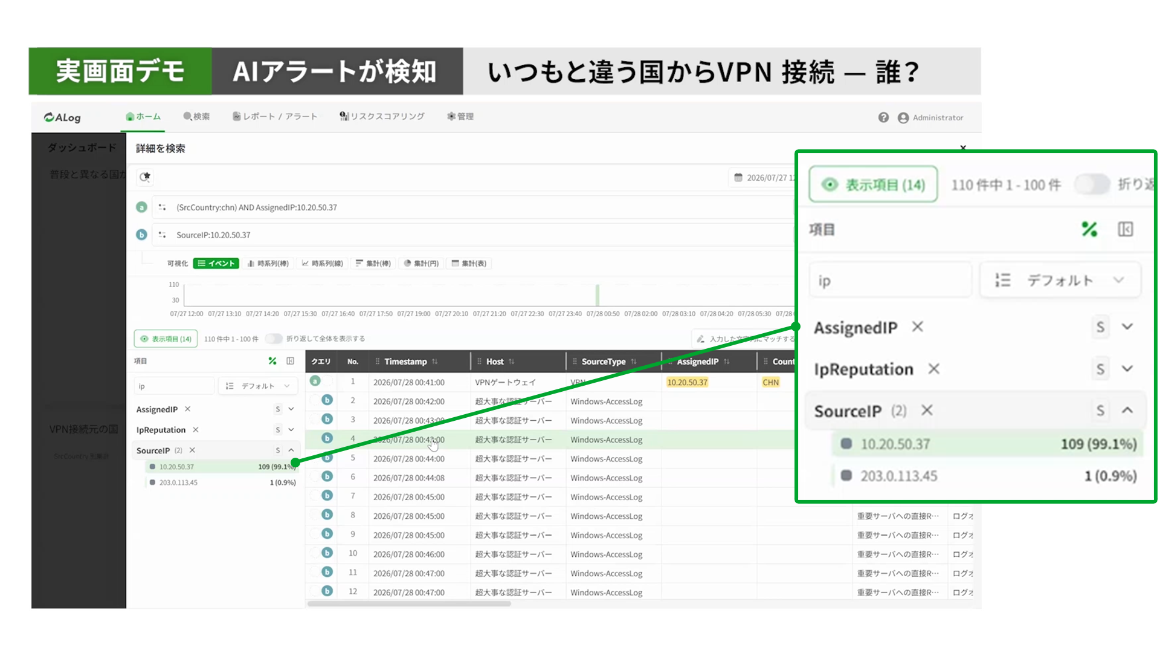
項目分析パネル:検索結果に含まれるIPアドレスやユーザーなどを、件数とともに一覧表示。気になる値をそのまま検索条件や集計キーに追加でき、絞り込みや傾向分析をスムーズに進められます。
福地
「項目分析パネル」です。ソースIPなどのキーにどんな値が何件あるかが出て、右クリックで条件に追加できる。従来はログの行しか見られなかったものを、視覚的に傾向を把握しながら分析できます。
別府
少なすぎても多すぎても怪しい。当たりをつけられるのはいいですね。
福地
最初の窓(検索A)にVPN接続のイベントが表示され、その下に、あとから増やした窓(検索B)のサーバー側のイベントがずらっと並びます。複数のサーバーへのログオン失敗が並び、払い出されたIPが確かに使われている。VPNで侵入した後、さらにサーバーへのRDP接続を試みている場面です。
別府
失敗が並ぶので、パッと見では「大丈夫だった」と思ってしまいますね。
福地
そうですね。念のため集計をかけて影響範囲を確認しますが、この時点で攻撃に気付いて通信を遮断することも重要です。
別府
視聴者の皆様は、VPNを止める、LANケーブルを抜く、アカウントの無効化とセッションの切断などを行ってください。
影響範囲を集計で一発確認
福地
サーバー側の条件に絞って、サーバーと操作で集計してグラフを描きます。基本的にすべてログオン失敗ですが、1箇所だけログオン成功が出ています。
別府
「旧ファイルサーバー(廃止予定)」に入られてしまった、と。すぐグラフ化されるのは分かりやすいですね。
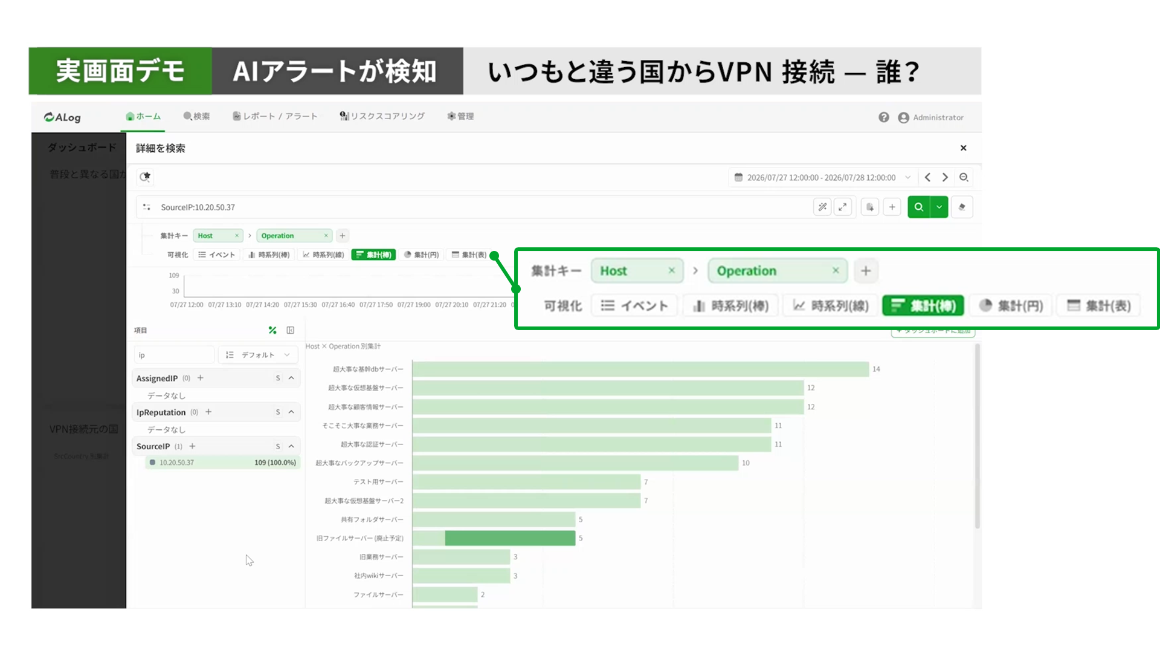
集計キー:検索結果を分類・集計する項目。複数の項目を組み合わせて設定できます。
可視化:検索結果の表示形式。イベント一覧や各種グラフ、表から選択できます。
中山
私も日々フル活用しています。集計軸をログオン成功か失敗かで分けるだけで一目瞭然ですし、左の項目分析パネルも、今取れているログにどんな情報があるのかがパッと見で分かるので、非常に使いやすいですね。
別府
次は旧ファイルサーバーからどのファイルが持っていかれたのかが気になります。
福地
時間の都合でデモはここまでですが、入られたのは廃止予定の旧ファイルサーバーだけで、重要なサーバーには侵入されていなかった、という結果でした。
別府
実はこれは実際によくあることで、クラウドへ移行済みなのに「まだ使うかも」と残した廃止予定サーバーが感染して漏洩し、ログがないのでどのファイルが持っていかれたか分からないという状況です。いつもお客様には全サーバーにログを入れ、バックアップサーバーもファイルアクセスログを取ってくださいとお願いしています。
中山
むしろバックアップの方が狙われたりもしますからね。
別府
他におすすめの機能はありますか?
中山
検索画面でクリックするとサジェストが出るところです。ホストや値をクリックだけで選べて文字を打たなくていいので非常に効率的です。
AIアラートの設定はテンプレートを選ぶだけ
別府
AIアラートの設定はどうやるんですか。
福地
テンプレートから選ぶだけで設定完了です。アレンジしたい場合に指定するのは2つだけです。件数変化、値変化、新規出現といったロジックと、何の異常を検知したいかというターゲットのキー(ユーザー、IP、国、ファイルサイズ、イベントIDなど)を選びます。
別府
キーが送信元と宛先のセットにできるとさらに嬉しいです。
中山
どのポートを使われているかも合わせて見られると嬉しいかもしれません。
福地
計算量がすごいことになりそうですが、パフォーマンス改善を頑張りますので、今後の機能改善にご期待ください。
別府
設定も簡単そうですね。中山さん、V2で一番好きなところは?
中山
やはり検索です。これまでグラフを見るにはレポートを作成する必要がありましたが、V2では検索ワードを入れるだけで自動的にグラフが作られ、時系列も見やすく、どこで何件起きているかという分析も一つの画面で完結します。かなりの強みだと思います。
福地
ご覧いただいたとおり、V2は3つの課題を解決します。検知はAIで自動化、調査はクリックで原因まで一直線、基盤はサーバーを足すだけで大規模環境にも対応、ということです。
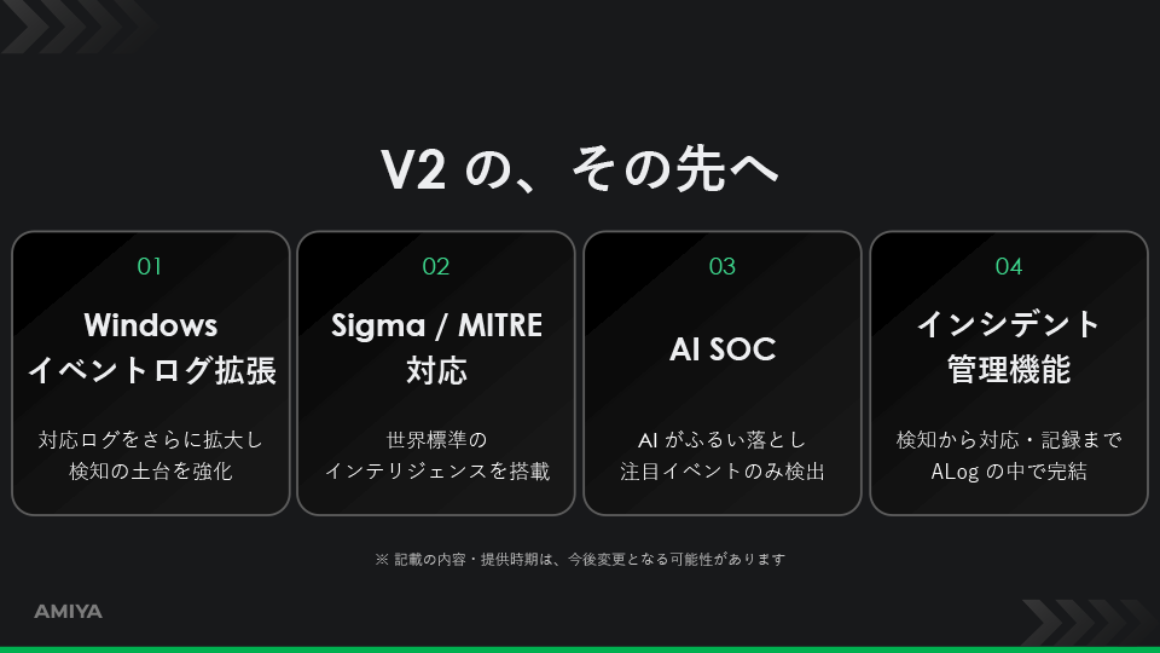
V2の、その先へ:Sigma/MITRE対応、AI SOC、インシデント管理
別府
今後の開発ロードマップは?
福地
大きく4つ準備しています。1つ目はWindowsイベントログ拡張。対応ログをさらに広げる第一歩です。2つ目はSigma/MITRE対応。分析基盤が整ったので、いよいよ高度なルールを一気に増やし、世界標準のインテリジェンスを搭載します。3つ目はAI SOC。たくさん上がってくる高度なアラートを「無視していい」「本当に重要」とふるい落とす一次対応を、AIで自動化します。4つ目はインシデント管理機能。ふるい落とした後にインシデントとしてチケットを起こし、社内で管理して対応まで行えるようにする予定です。
(※記載の内容・提供時期は、今後変更となる可能性があります。)
◆Sigma/MITRE ATT&CKとは
Sigmaは、特定のSIEM製品に依存しない共通フォーマットで検知ルールを記述するオープンな仕様。MITRE ATT&CKは、攻撃者の戦術・手口を段階別に体系化したフレームワーク。両者に対応することで、世界中で共有されている検知ルールや攻撃手口の知見をそのまま活用できる。
◆SOCとは
Security Operation Center の略。ログやアラートを監視し、脅威の判定や対応の指示を行う専門組織。「AI SOC」は、その一次対応(アラートの選別)をAIが担う機能を指す。
中山
運用の立場からは4番目のインシデント管理機能も気になりますね。上がってきたアラートをチームで共有し、どういう進捗状況なのかがALogの画面で完結するようになると嬉しいです。
別府
ALog V2の新機能をお二人とともに見てまいりました。皆様も追加・改善してほしい機能があればぜひお聞かせください。本日はありがとうございました。
福地/中山
ありがとうございました。
【登壇企業】
株式会社網屋
https://www.amiya.co.jp/
セキュリティの力で社会の成功を守る、サイバーセキュリティ企業。AIテクノロジー搭載のログ分析ソリューションを主力とした「データセキュリティ事業」と、”ICTインフラのクラウド化”をコンセプトにSaaSネットワークを提供する「ネットワークセキュリティ事業」を展開。国産メーカーならではの独自性と扱いやすさで、セキュリティ市場をリードしています。