投稿:2026/09/30
【対談】攻撃者の足跡を追え!ログで辿るランサムウェアの流れ インフォスティーラー・ClickFixから横移動まで、フェーズ別に残る痕跡と検知ポイント
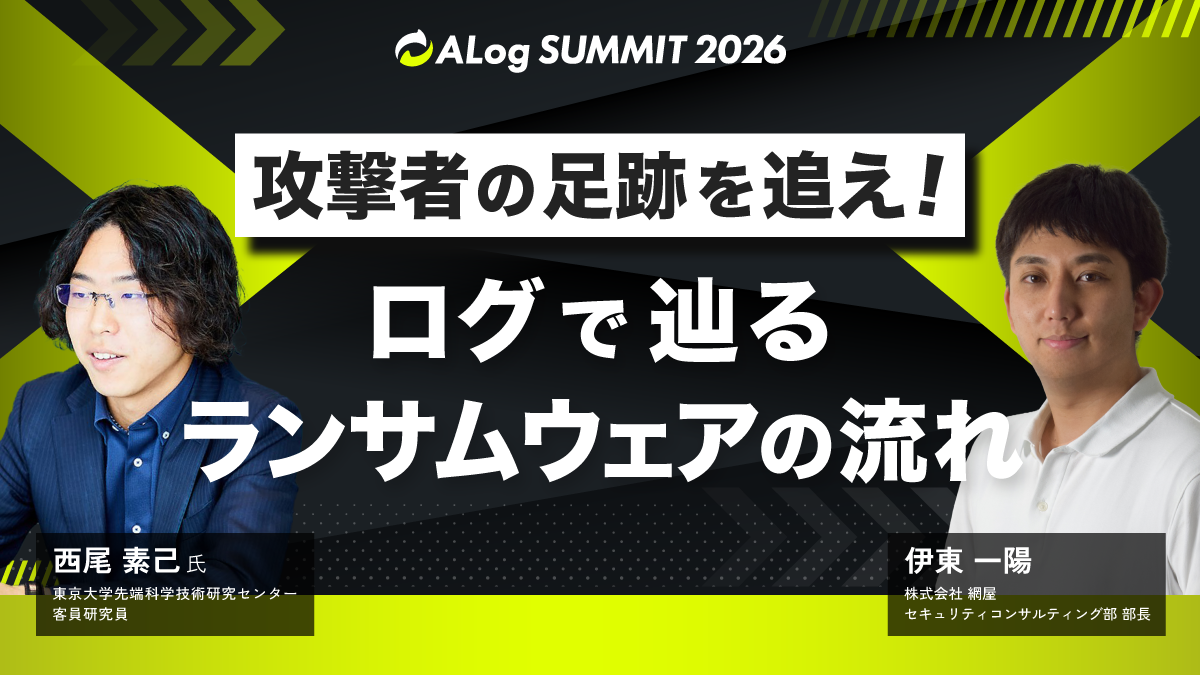
登壇者
多摩大学 客員教授
西尾 素己
幼少期より世界各国の著名ホワイトハットと共に互いに各々のサーバーに対して侵入を試みる「模擬戦」を通じてサイバーセキュリティ技術を独学。2社の新規事業立ち上げの後に、国内セキュリティベンダーで基礎技術研究に従事。大手検索エンジン企業を経てコンサルティングファームに参画。多摩大学、東京大学、Pacific Forumにも在籍し、サイバーセキュリティを学術、経済、安全保障の3つの視点から分析し、官学民へ支援を展開する。
登壇者
株式会社網屋 セキュリティコンサル部 部長
伊東 一陽
ネットワークセキュリティ分野のエンジニアとして100社を超えるネットワーク構築・セキュリティ対策を支援。現在は、緊急インシデント対応などを担うセキュリティサービス部 部長として組織を統括するとともに、インシデントハンドラーとして実際の攻撃事案対応の最前線に立ち、初動対応から原因分析、再発防止策の提案までを一貫して担当。保有資格:CISSP、GCFE。
※本記事は、2026/9/4開催『ALog Summit 2026』で配信された講演内容を元に、イベントを主催した網屋側で講演内容を書き起こしたものです。
ランサムウェア攻撃者は、EDRの検知を逃れるために暗号化をせずにデータを削除する、盗んだ正規アカウントで侵入するなど、次々と手口を変えています。しかし、どれほど巧妙でも、攻撃の過程には必ず「痕跡」が残ります。ALog Summit 2026の本音トークでは、東京大学 先端科学技術研究センター 客員研究員の西尾素己氏と、網屋でデジタルフォレンジックを担当する伊東一陽が、「攻撃する側」と「解析する側」の視点から、フェーズごとに残るログと検知ポイントを語り合いました。
2025年の統計で振り返るランサムウェア、暗号化から「削除」へ
西尾様
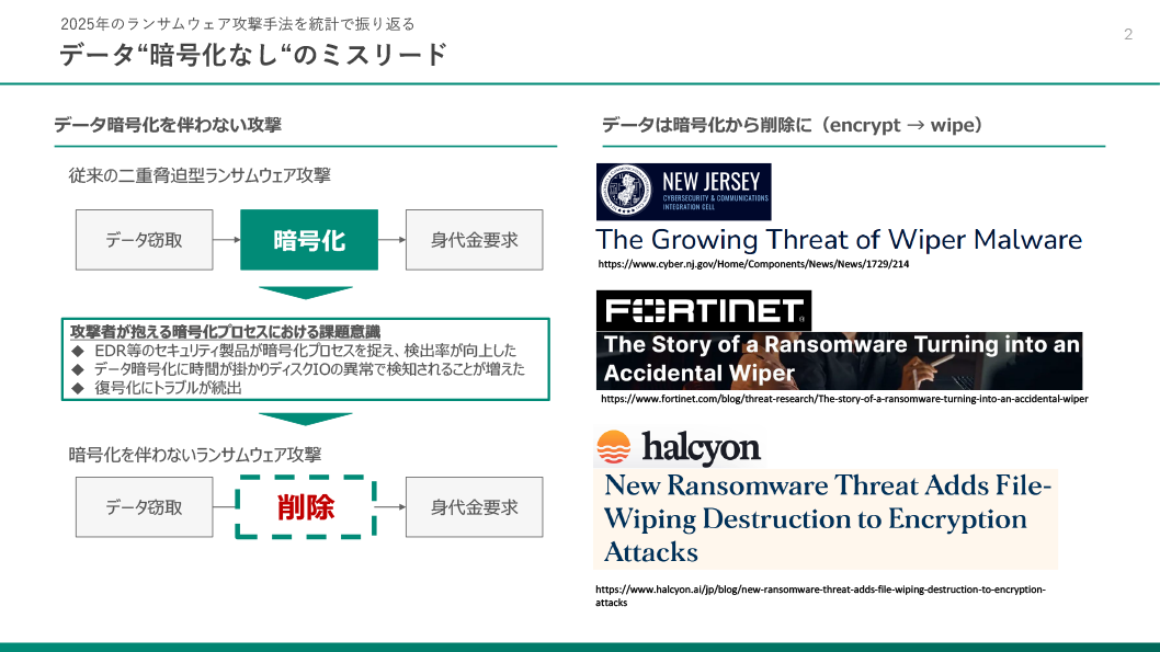
2025年の統計から見えてくる一番大きな特徴は、攻撃者が「もう暗号化をやめよう」という動きを見せていることです。最近「ノーウェアランサム」という言葉を聞くようになったと思いますが、この理由の一つは、EDRなどの検知側が優秀になり、「連続して複数のファイルを暗号化している」といったヒューリスティックな動きで検知する精度が非常に上がったこと。もう一つは攻撃者側のトラブル対応です。身代金を受け取れば復号なければいけないのに、世の中にはありとあらゆるIT構成があるので、復号鍵を渡したからといってうまく動くものではないのです。
伊東
確かに、復号鍵を渡されても「どうやって戻せばいいんだ」となりますよね。
西尾様
おっしゃる通りです。ファイル数が膨大だとか「どうすればいいの?」となると、実はそのアフターフォローに結構コストがかかっている。それなら暗号化はやめて、目ぼしいファイルだけ先に奪い、中身はもう消してしまおうと。暗号化から「削除」への移行という大きな流れがあったのだと思っています。これはより厄介です。最近は暗号化されたファイルを復号するツールも出ていて、日本でも京都府警の非常に優秀な民間出身の方がツールを作ったという成果がありますが、それはファイルが残っている場合の話で、消えてしまうと大変です。
初期アクセスの41%は「有効なアカウントの悪用」
西尾様
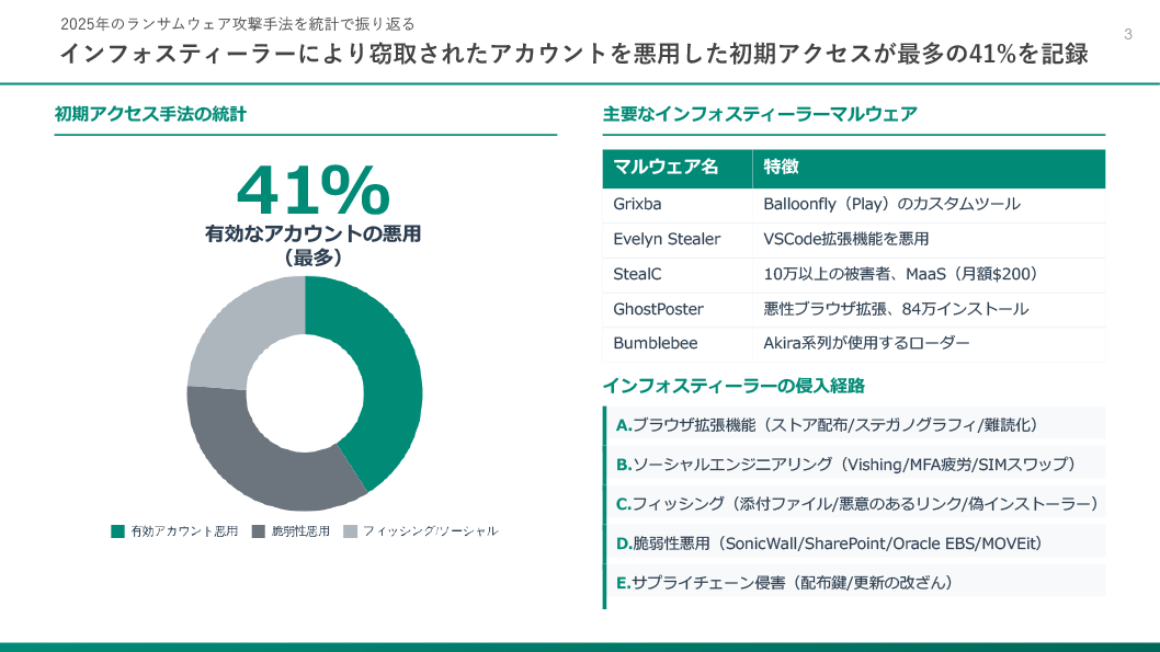
もう一つのトレンドは入口、「どこから入ってくるのか」です。2025年は「有効なアカウントの悪用」が41%と最多で、2位が脆弱性の悪用でした。実は2026年の統計もうちのラボで取り始めているのですが、生成AIによって脆弱性のハンティングが活発になった影響で順位が若干逆転しています。それでも1ポイント差、40%と41%程度の差なんです。
伊東
想像と少し異なる結果ですね。
西尾様
世間で言われているほど脆弱性の悪用はまだ強烈ではなく、有効なアカウントを取ってきて中に入る方が多い。今日はログの話ですので、攻撃者からすると有効なアカウントを使うと何がいいかというと、正常なログしか残らないんです。
伊東
解析していても「IPアドレスが海外から」くらいしかキャッチする要素がなく、スパンと入ってきた形跡があります。私もかなり体験しています。
西尾様
攻撃者からすると非常においしい入口です。では、そもそもなぜ攻撃者が有効なアカウントを持っているのか。答えは、いわゆるインフォスティーラーです。
◆インフォスティーラーとは
感染した端末のブラウザやVPNクライアントに保存されたID/パスワード、Cookie、フォームの自動入力情報などあらゆる認証情報を窃取するマルウェア。窃取された情報は直接悪用されるか、Deep Web/Dark Webのマーケットで売買される。スライドでは代表例としてGrixba、Evelyn Stealer、StealC(MaaSとして月額200ドル、10万以上の被害者)、GhostPoster(悪性ブラウザ拡張、84万インストール)などが挙げられている。
パスワード定期変更もMFAも突破するインフォスティーラーとClickFix
西尾様
インフォスティーラーは、メールの添付ファイルや不正なWebサイトへの誘導といった古典的な経路で皆様のパソコンに入り、ブラウザやVPNのアプリケーションからあらゆる認証情報を取っていきます。ポイントは、パソコンの中に非常に長期間とどまることです。そうすると「パスワードの定期変更」は意味をなさない。変えた瞬間にまた持っていかれ、毎日400桁で更新しても常に最新版が取られます。次に「多要素認証」。いくらかはいいのですが、多要素認証を通過した後の「ログインに成功しました」ということを示すCookieを持っていかれるので、困ってしまう。
伊東
認証をスキップして入れる情報を持っていかれてしまうわけですね。
西尾様
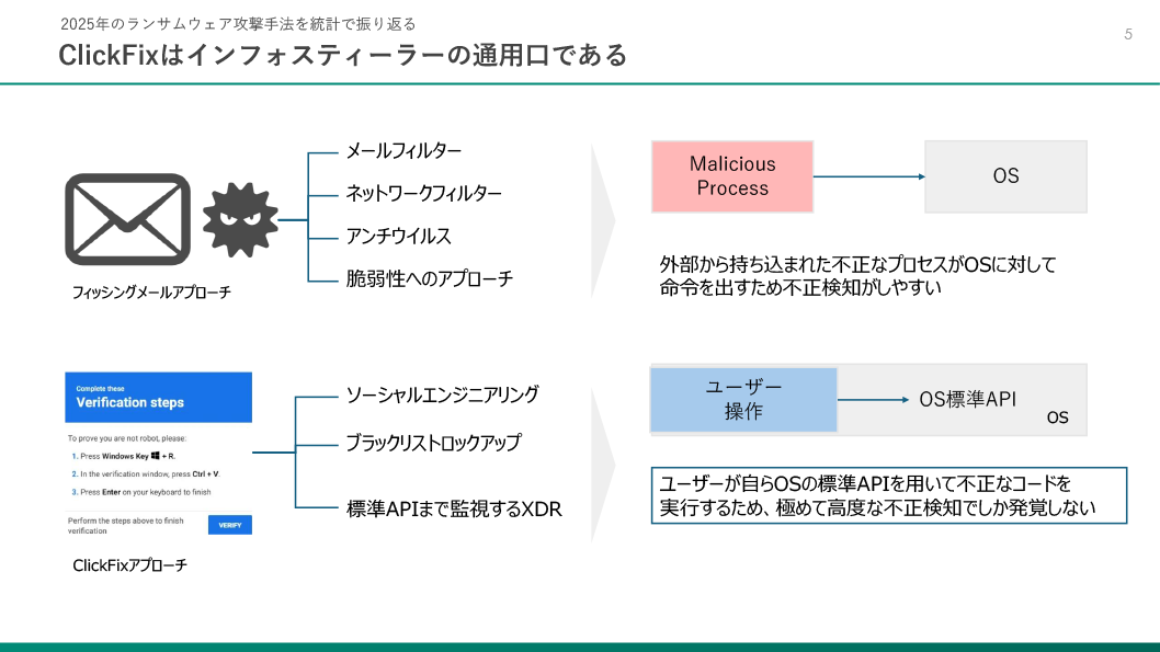
そうです。ではインフォスティーラーはどこから入ってくるのか。2025年の大きな変化として、ClickFixという手法が新しく出てきました。「あなたがロボットではないことを証明するために、バイクの画像だけクリックしてください」といった画面を見たことがあると思います。
伊東
ありますね。
西尾様
あのような画面が出てきて、「Windows+Rを押してください。Ctrl+Vを押してください。Enterを押してください」と指示するんです。JavaScriptでクリップボードに攻撃者が入れたい文字列を入れておき、Windows+Rでコマンド実行のダイアログを開かせ、Ctrl+Vで貼り付け、Enterで実行させる。つまり指示に従うと、皆様自身の手で不正なコードを実行することになるのです。従来は外からマリシャス(悪意のある)なプロセスが入ってくるのでEDRなどで検知しやすいのですが、ClickFixはユーザー自身がOS標準のAPIを操作する構造なので、検知がしづらいのです。
◆ClickFixとは
「人間による操作かどうかを検証する」と称した偽のCAPTCHA画面などで、ユーザー自身に不正なPowerShellスクリプトなどを手動で実行させる手口。外部から持ち込まれた不正プロセスではなく、ユーザーがOS標準のAPIを用いてコードを実行するため、極めて高度な不正検知でしか発覚しない。インフォスティーラーの主要な侵入口となっている。
日経225企業の96%が情報漏洩
西尾様
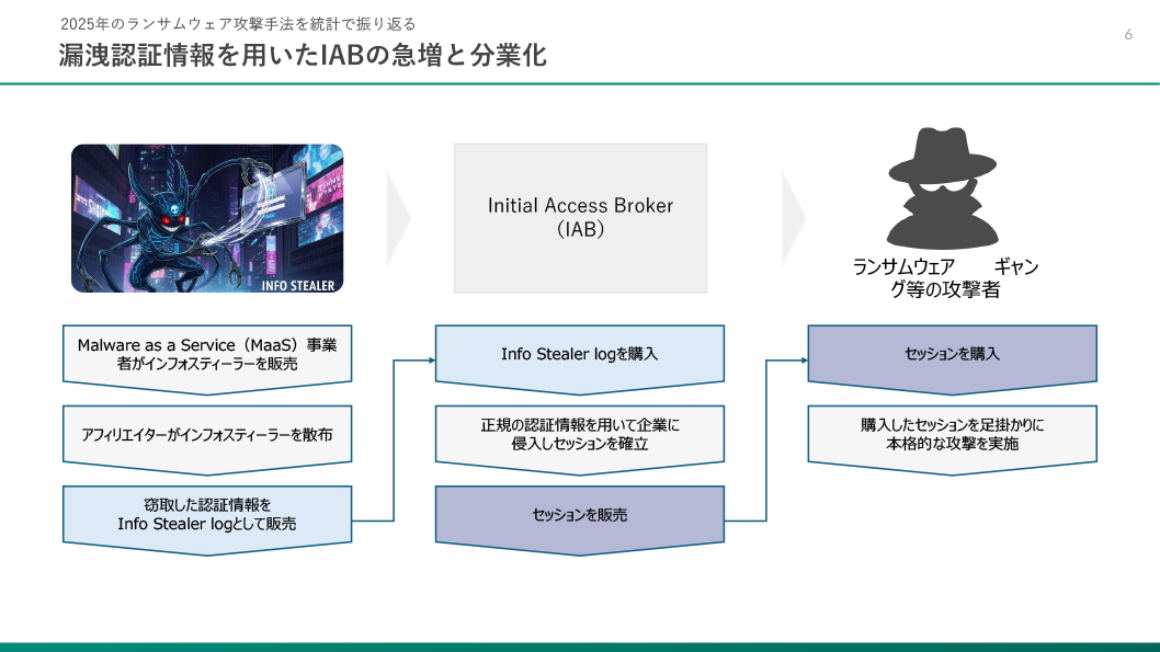
インフォスティーラーを起点としたエコシステムが攻撃者側にあります。まずインフォスティーラーを作って売る専業の人たち(MaaS事業者)。それを買ってばらまき、感染したパソコンから上がってくる「インフォスティーラーログ」を集めて売る人たち。その情報を買い、IDとパスワードでSaaSやVPNに侵入し、長期間見つからないステルスな拠点を築くところまで行うIAB(Initial Access Broker)。これが大量に生まれてきました。IABがそのセッションを売り、ランサムウェアギャングがそれを使って中に入ってくる。非常に組織化・分業化されているのです。
◆IAB(Initial Access Broker)とは
企業ネットワークへの「初期アクセス権」を専門に確保し、ランサムウェアギャングなど他の攻撃者に販売する仲介業者。インフォスティーラーで窃取された正規の認証情報(Info Stealer log)を購入して侵入し、確立したセッションを商品として売る。攻撃の分業化を象徴する存在。
西尾様
こうしたインフォスティーラーログやセッション情報を調査したのがJOSYS社で、日経225企業の96%(217社)が過去3年以内に情報漏洩を確認、そのうち75%(168社)は認証情報が漏れていました。
伊東
だいぶ漏れていますね。
西尾様
日経225企業でこれですから、中小企業について「漏れていない」と考える方が不自然です。攻撃者が買ってきた情報で手当たり次第にログインしていくことは日常的に起きている、と考える必要があります。
ランサムウェア4フェーズの構造
西尾様
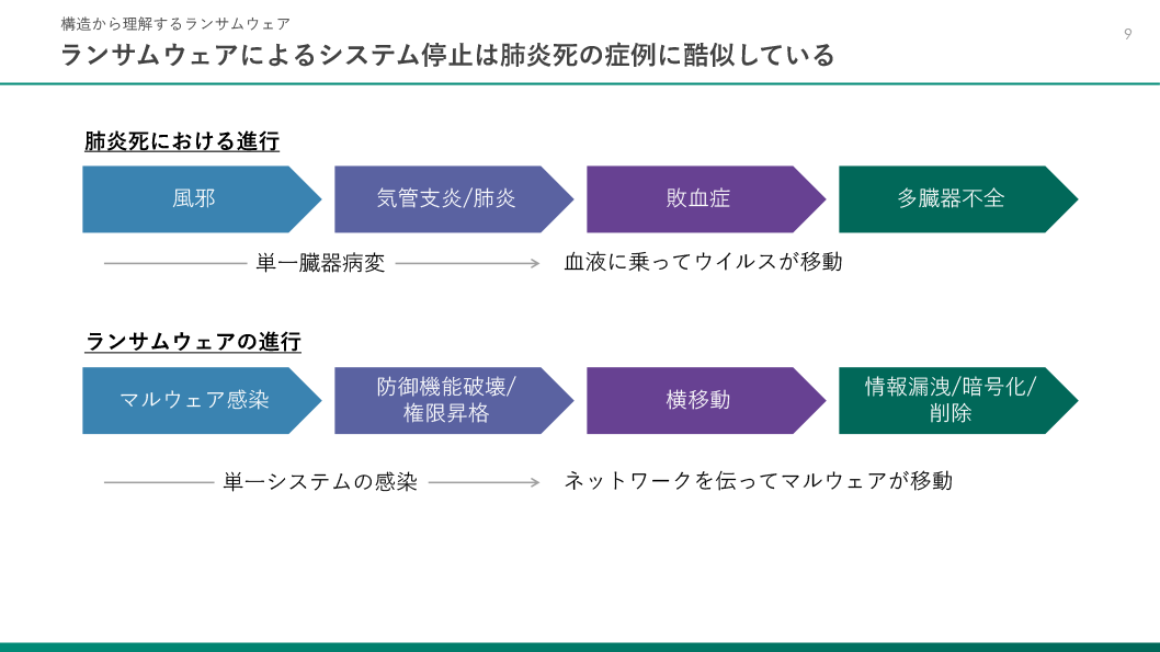
次は、ランサムウェアがどう中に入ってきて進行するのかです。私はよく風邪に例えます。風邪を引き、放置すると気管支炎や肺炎になり、さらに放置すると敗血症といって、肺に溜まったウイルスが血液に乗って他の臓器に移動し、多臓器不全で死に至ります。ランサムウェアの進行はこれと非常に似ています。まずマルウェアが着弾し、その端末で権限を高くして防御機能、つまり免疫機能を破壊する。生体のウイルスは血液に乗りますが、コンピューターウイルスはネットワークとパケットに乗る。
伊東
SMBなどに乗っていくわけですね。
西尾様
おっしゃる通りです。こうして横移動し、最終的にネットワーク内のほとんどのシステムに広がり、最終的には情報の持ち出しやロック、削除という実被害に繋がります。
◆MITRE ATT&CKとは
米国の非営利団体MITREが公開している、攻撃者の戦術(Tactics)と手法(Techniques)を段階別に体系化したフレームワーク。「偵察」「初期アクセス」「実行」「持続化」「権限昇格」「防御回避」「探索」「横移動」「C&C」「情報持ち出し」などの戦術に攻撃を分類し、検知や対策の共通言語として世界的に使われている。
西尾様
攻撃者はそれぞれのステップで「ここでログが残るな」と気にし、伊東さんの立場ではそのログを集めて何が起きたのかを解明するわけです。この流れを考えると、バックアップを置く位置は必然的に決まります。社内ネットワークに置いていてはだめですし、SSOで繋がっているパブリッククラウドもだめ。社外の、ネットワークから切り離されたところで管理するのが良い、ということですね。
フォレンジックエンジニアが考えるログの2つの役割
伊東
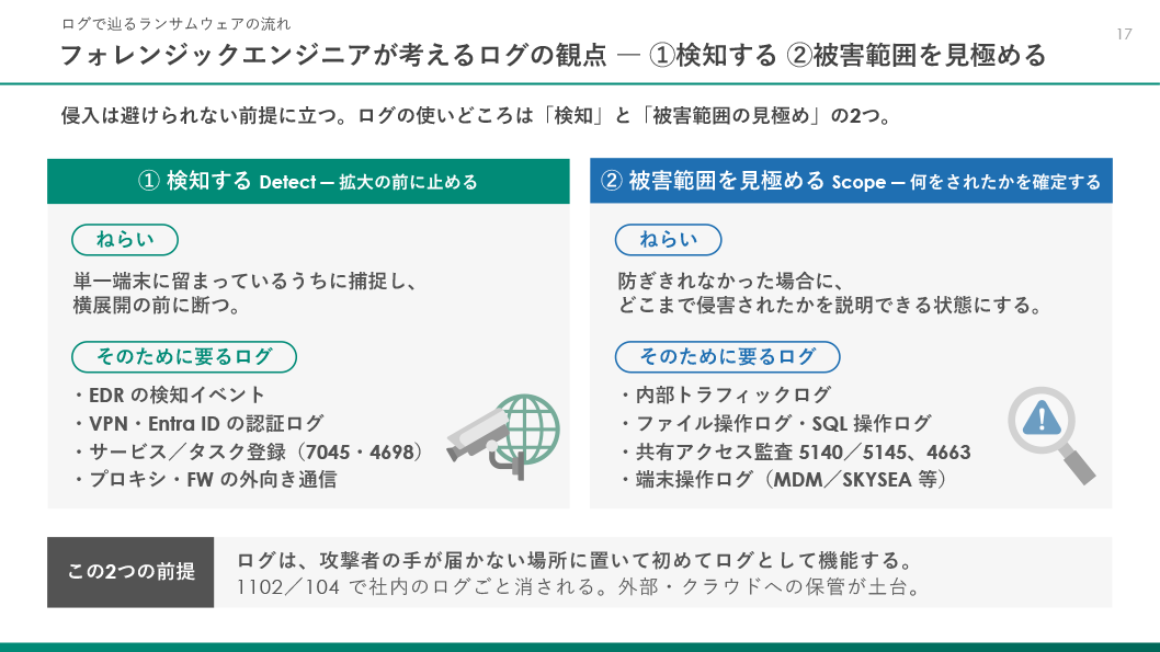
ここからは解析する側の視点で、ログの観点から話します。フォレンジックエンジニアとして、ログの役割は2つあると考えています。一つはルールを書いて検知する「検知」。もう一つ、私が特に注目しているのが「被害の範囲を見極める」観点です。検知できずに感染した後でも、被害範囲が分かっていれば、その後の対応工数を大幅に削減できます。西尾さんに伺いたいのですが、攻撃者は攻撃の最中、どれくらいログを気にしているものでしょうか。
西尾様
攻撃者によりますが、最近の傾向としてはあまり気にしないんです。暗号化や削除のループの中に大体ログの領域も入っているだろうと思っているので、「やれることをやってしまえ、最後には全部消すんだから」という腹積もりなんです。ただ、伊東さんがこうしてお仕事をされているということは、ログは完全に消せておらず、やるべきことをちゃんとやれば、ログが残っている状態にできるはずなんです。
伊東
実際、教科書的な作法では「ログは絶対に消そう」となっているはずですが、意外と残っています。
「ログが取れている」と「調査に使える」は違う
伊東
日本の企業で多いWindows環境では、イベントログは非常に有用なログソースです。ただ、気にしてほしいのは「全台で取れているのか」と「保管期間」です。ローテーションが激しく、「3日分しかありません」ということがめちゃくちゃある。SSOなどで連携しているツールは攻撃者が消しに行くという話がありましたが、一見まったく関係ない場所にログをアーカイブしておくことが非常に重要です。
西尾様
この「集約・保全」はまさにその通りだと思います。皆様の記憶に新しい、大手飲料メーカーの事例でも、結局SIEMへのログ転送を妨害されて、10日間ぐらい何も上がらない状態でした。
伊東
ないものは検知できないですし、調査することもできないので、保全は重要なポイントです。
フェーズ①②:マルウェア感染と防御機能破壊、BYOVDとEDRの死活監視
伊東
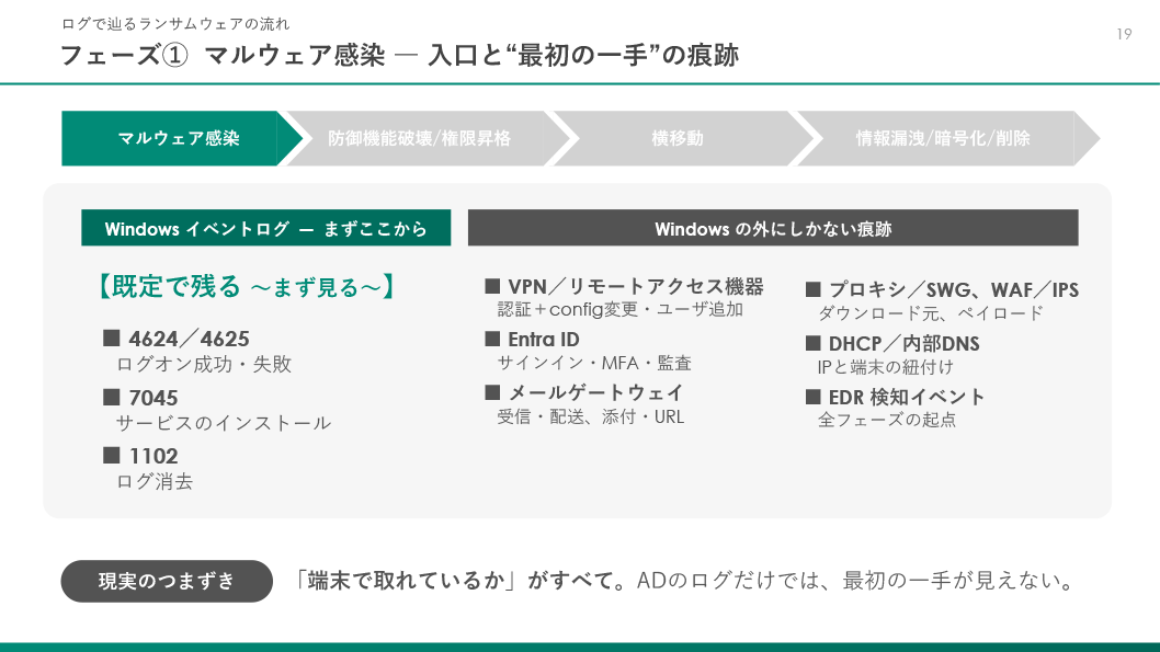
ここからは各フェーズにどういうログが残るかを見ていきます。最初の感染のフェーズでは認証系のログが一番多く、VPNなどWindowsの外からログを取ってくる必要があります。ここで伺いたいのですが、インフォスティーラーが明確に長期化しているケースを私は見たことがありません。どういうときに発覚することが多いのでしょうか。
西尾様
非常に良い質問です。私が遭遇した例では、エンドポイントのフォレンジックを業者さんがやったときに、明らかに脆弱なドライバーが入っていた。「これはBYOVD(Bring Your Own Vulnerable Driver)だろう」と。ということはインフォスティーラーが入っているのではないかとDXEドライバー(UEFIのドライバー)を調べたところ、見たこともないものが入っていた。カーネル寄生型のインフォスティーラーだったわけです。OSより上のレイヤーのフォレンジックでは出てこないことが多く、動きも単純なので見つけづらいんです。
◆BYOVD(Bring Your Own Vulnerable Driver)とは
攻撃者が既知の脆弱性を持つ正規署名済みのドライバーを自ら持ち込んでインストールし、その脆弱性を突いてカーネル権限で任意のコードを実行する手法。EDRなどの防御機能の停止や、UEFI/BIOSといったOSより低いレイヤーへの寄生に使われる。低レイヤーに寄生されると、筐体を買い替えるまで駆除できないケースもある。
伊東
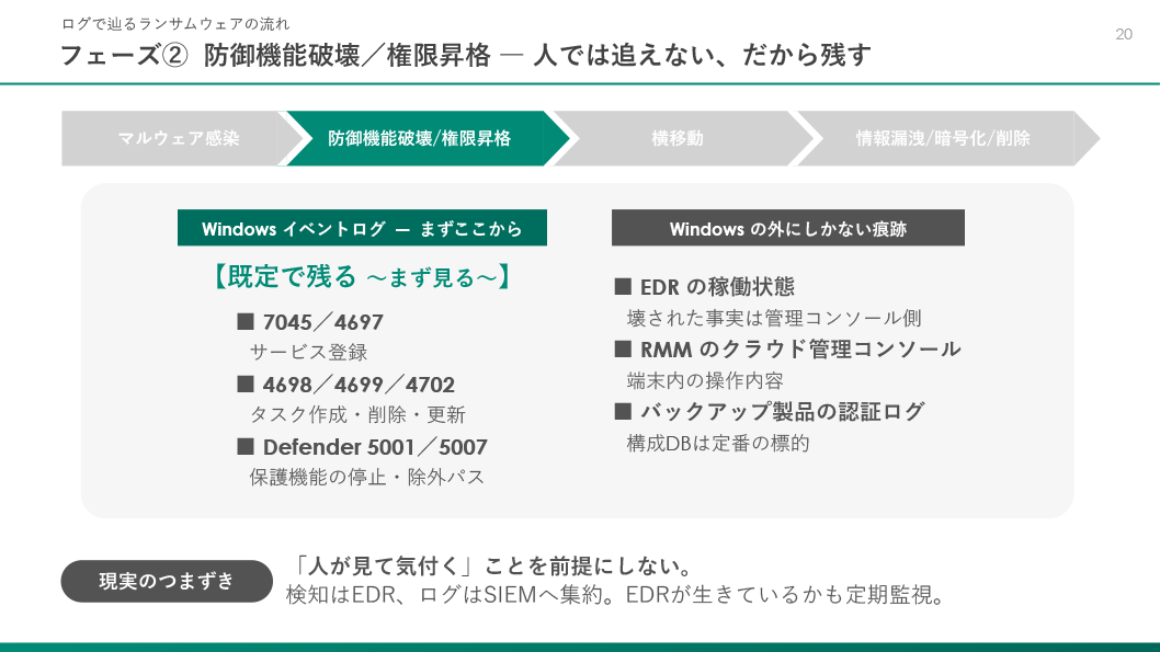
次は「防御機能の破壊」です。よく遭遇するのは、端末のフォレンジックをすると「Defenderが止められていますね」という状態で、その後にパスワード収集ツールやMimikatzがガンガン動かされているケースです。アンチウイルス製品の稼働監視も必要だと思うのですが、BYOVDのような攻撃も含めて、どうお考えですか。
西尾様
完全に同意見です。攻撃者からすると、EDRを無効化したときに死活管理されていれば「EDRのプロセスが落ちた」と検知されるリスクがあります。なので本当はEDRを落とすのではなく回避(バイパス)したい。ただ、BYOVD経由ならプロセスを落とすのが一番やりやすいので強行することも少なくありません。やはりアンチウイルス系の死活管理をやっておいた方がいいですね。
伊東
我々でもEDR製品の運用を行っており、そうした観点でアラートを発報するサービスも提供しています。
フェーズ③横移動:フォレンジックで最もログが足りない領域
伊東
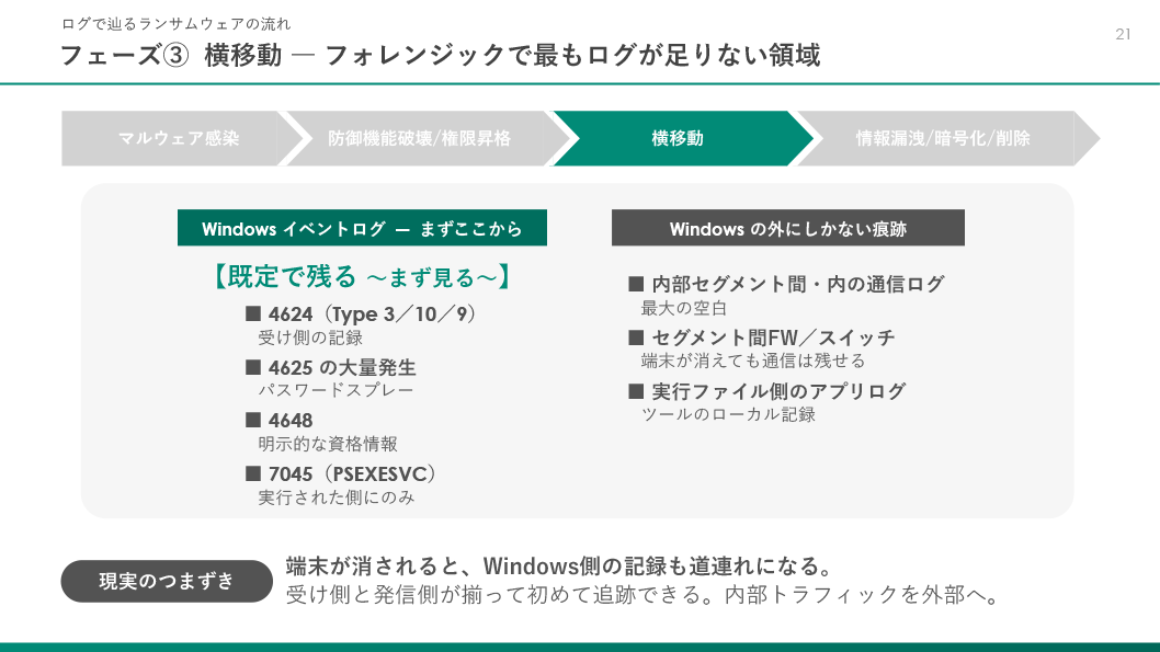
次は横移動(ラテラルムーブメント)のフェーズです。イベントログでは、特定の端末からの大量の認証イベントがいろいろなサーバーで発生する。通信系では、内部セグメント間のファイアウォールのログに、一つの端末から謎の通信が大量に出ている。横移動はどこまで移動されたかで被害範囲が決まる重要なフェーズなのですが、よくあるのが内部セグメントのトラフィックログがないことです。「どこまで行ったか分かりません」というケースが結構あります。
西尾様
なるほど。外部との境界はログを取っているけれど、内部の境界は「まあいいだろう」となっている。
伊東
そうなんです。UTMで内部のログを出力していない、L3スイッチでトラフィックログがない、というケースが多い。「検知」はイベントログでかなり補完できますが、「被害範囲」の観点では取っておいてほしいログです。
フェーズ④情報漏洩/暗号化/削除:宛先だけでは追えない
伊東
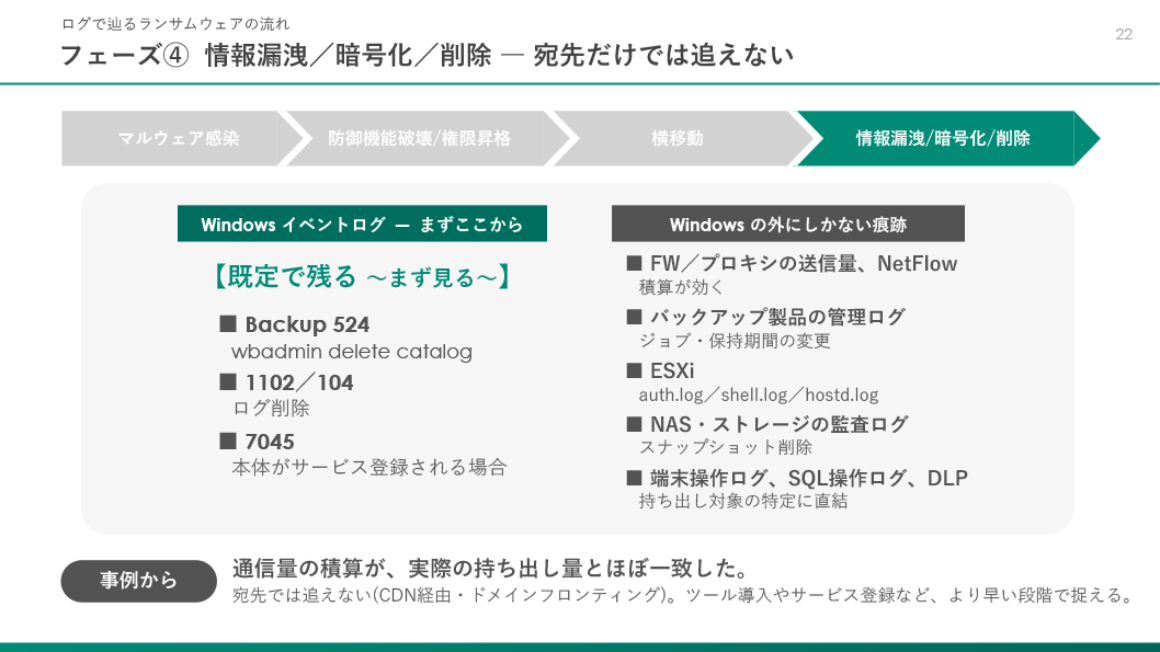
最後が暗号化と情報漏洩のフェーズです。最近は暗号化しないケースがある一方、情報の持ち出しは絶対にやります。私の経験では、CDNなどに向けて通信を開けていくソフトウェアが入れられるケースがあり、CDNは通常のWebサービスにも使われているので検知は非常に難しい。通信量がバッと上がる以外に見つける方法はあるのでしょうか。
西尾様
正直、ここは攻撃者側がめちゃくちゃ工夫しています。例えば最近だと、ローカルにDNSサーバーを立てて、それを参照するように設定を全部変えてしまう。そうすると、全然違うドメインに情報を転送しているのに「Googleドライブに送っている」ようなログしか残らない、ということもできる。さらにドメインフロンティングと組み合わせると、もう分からない。マイナーなプロトコルを使うこともあります。ここでの検知は、おっしゃる通りボリュームがドンと出たときか、相当頑張ってDLP(Data Loss Prevention)か、という感じです。
伊東
とはいえ、ログがないと「どれくらい持っていかれたのか」が分かりません。漏洩量はここで出すしかないので、有事の対応の面でもこうしたログは非常に有効です。
侵入は避けられない時代、「痕跡を残せていたか」が決め手に
伊東
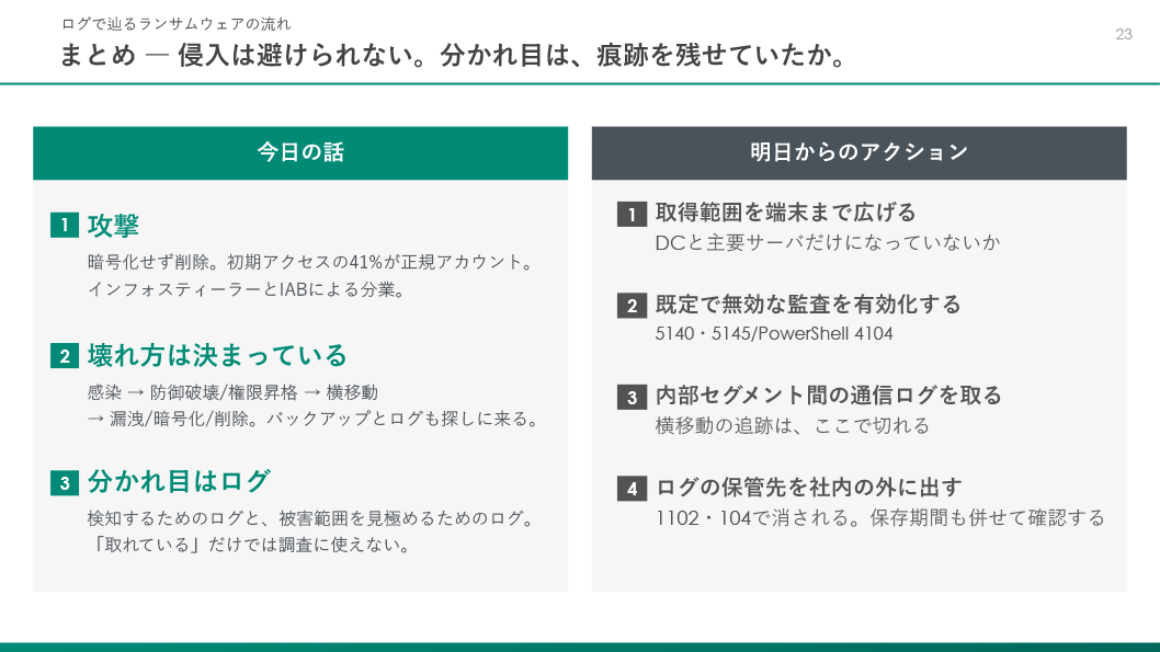
攻撃の巧妙化、インフォスティーラーやIABのような分業化を見ると、侵入を完全に防ぐのは難しい時代になってきました。一方で、攻撃の流れ自体はかなり決まっています。そこに対して適切にログを取得し、可能であればALogのようなSIEMに入れて、ホストが侵害されても調査・検知ができる状態にしておくのが良いと思っています。「明日からのアクション」として4つ挙げました。
-
①取得範囲を端末まで広げる(DCと主要サーバーだけになっていないか)
-
②既定で無効な監査を有効化する(5140・5145/PowerShell 4104)
-
③内部セグメント間の通信ログを取る(横移動の追跡はここで切れる)
-
④ログの保管先を社内の外に出す(1102・104で消される)
伊東
私としては特に③番、内部セグメントの通信を是非取っておいていただけると嬉しいです。約30分間お話ししてきましたが、最後に西尾様から一言いただけますでしょうか。
西尾様
すごく勉強になりました。攻撃者と守る側の一番の違いは、インセンティブの違いです。攻撃者はやればやるほど儲かる。だからAIの取り入れにもEDR回避の研究にも積極的で、しかも分業化されているので、EDR回避をやる人は1日中それだけをやって研ぎ澄まされていく。
それに比べて企業の情報システム担当者は1人で全部やらないといけない上、「セキュリティ投資はコストだ」と言われ、何も起こらないことが当たり前だとされる。この意識の違いはとてつもなく大きいです。特に今日はログということで、攻撃者への対応というより、自分たちの組織で何が起きたのかをちゃんと把握する。これは当局対応も含めて、もう経営アジェンダだと思います。視聴者の皆様は、ぜひ経営者にこの話を持っていっていただきたいと思います。
伊東
ありがとうございます。本日のセッションは以上です。皆様、我々のお話の中に明日からセキュリティに役立てられるものがあれば幸いです。ご清聴いただき、誠にありがとうございました。