投稿:2026/09/30
AI攻撃時代のログ検知戦略は 「入口で止める」から「ログで検知する」へ。国産SIEM「ALog V2」とMDRが変えるログ運用
皆様、こんにちは。株式会社網屋 ALog SIEM部の簑嶋です。本セッションでは「AI攻撃時代のログ検知戦略とALog V2」と題し、SIEM(Security Information and Event Management/セキュリティ情報イベント管理)がなぜ必要なのかを整理したうえで、2026年7月にリリースした最新版「ALog V2」がAI攻撃時代の課題をどのように解決するのかをご紹介します。
登壇者
株式会社網屋 ALog事業責任者
簑嶋 時浩
2008年8月に入社して以来、ALog一筋で17年。営業やプリセールスを経て、現在はALog SIEM部門を統括。パートナーSEへの構築トレーニングやお客様向けの製品デモなど、現場での対応にも力を注ぐ。「運用シーンを自然に思い描いてもらう説明を心がけ、困っている人には迷わず手を差し伸べる」が信条。トラブルにも率先して駆けつける姿勢で、企業のログ活用とセキュリティ運用を支える。
攻撃は「簡単に・早く・大量に」生成AIで下がった攻撃者の参入障壁
AI攻撃が高度化する今、求められているのは、攻撃を「入口で止める」という発想から「ログで検知する」という発想への転換です。
AIを悪用した攻撃が高度化する時代に入ってきていることは、皆様も実感されているのではないでしょうか。生成AIを悪用することで、専門知識がなくても攻撃メールや攻撃コードを自動生成し、サイバー攻撃を大量かつ効率的に実行できるようになりました。要するに、攻撃者側の参入障壁が下がっているのです。
実際、IPA(独立行政法人情報処理推進機構)が発表した「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が脅威の第3位に初めてランクインしました。
◆情報セキュリティ10大脅威とは
IPA(独立行政法人情報処理推進機構)が毎年発表している、前年に発生した情報セキュリティ事故や攻撃の状況などをもとに、社会的影響が大きかった脅威を選出・順位付けしたもの。企業がセキュリティ対策の優先順位を検討する際の指標として広く参照されている。
侵入後、攻撃者は「正規のふり」をして動き続ける
では、こうした攻撃によって侵入を許してしまった後、攻撃者はどのように動くのでしょうか。
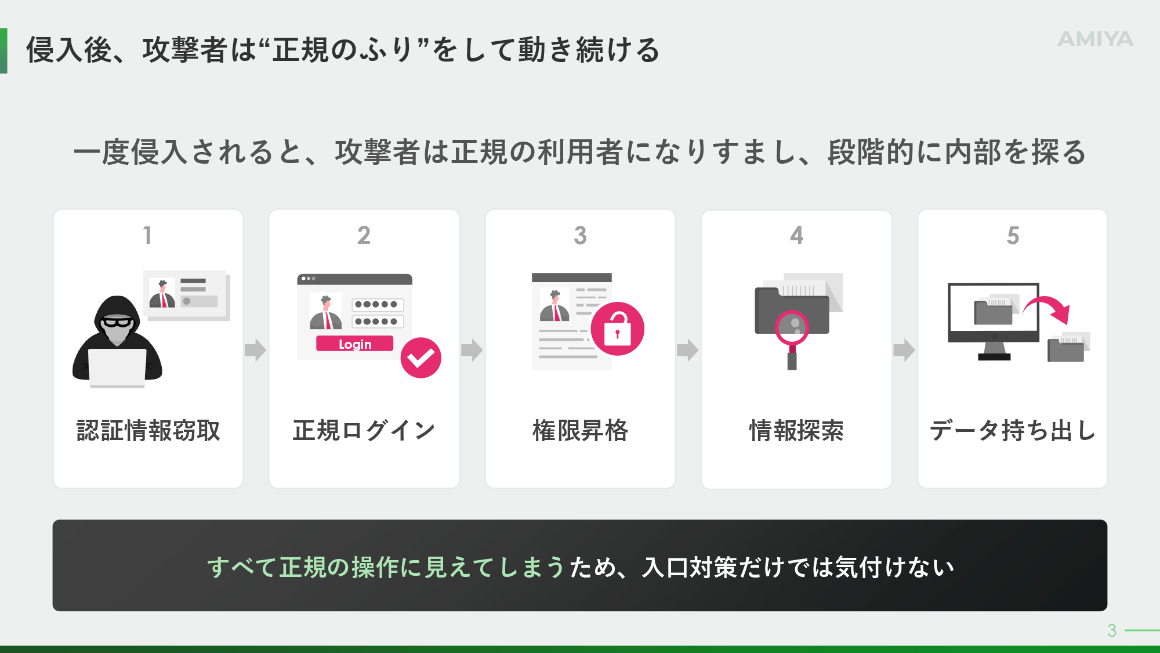
一度侵入されると、攻撃者は正規の利用者になりすまして、段階的に内部を探ってきます。「認証情報の窃取」に始まり、「正規ログイン」「権限昇格」「情報探索」、そして最終的には「データ持ち出し」へと進んでいきます。
ここで重要なのが、これらの一連の動きがすべて正規の操作に見えてしまうという点です。盗んだIDやパスワードでログインされてしまうと、システム側からは本人の操作なのか攻撃者の操作なのかを区別できません。入口対策だけでは侵入後の動きに気づきにくい。ここが対策の難しさの本質です。
侵入を100%防ぐことは非現実的な時代、「侵入を前提にした運用」への転換
私どもは、侵入を100%防ぐのは現実的ではないと考えています。入口が多岐にわたるうえ、未知の脆弱性、人為的ミス、正規の権限の悪用、AIによる攻撃の高速化など、対策が及びきらない要因が複数あるためです。
従来型の対策は対応範囲が入口のみに限られていました。これからは侵入されることを前提に、対応範囲を「入口+内部」へ広げる運用が求められています。
攻撃の痕跡は「ログ」に残る
では、内部の異常はどこに現れるのでしょうか。結論から申し上げますと、手がかりは「ログ」です。攻撃者がどれだけ正規の操作を装っても、行動すればログに何らかの痕跡が残ります。ネットワーク機器やサーバーには、さまざまな操作が記録されるからです。
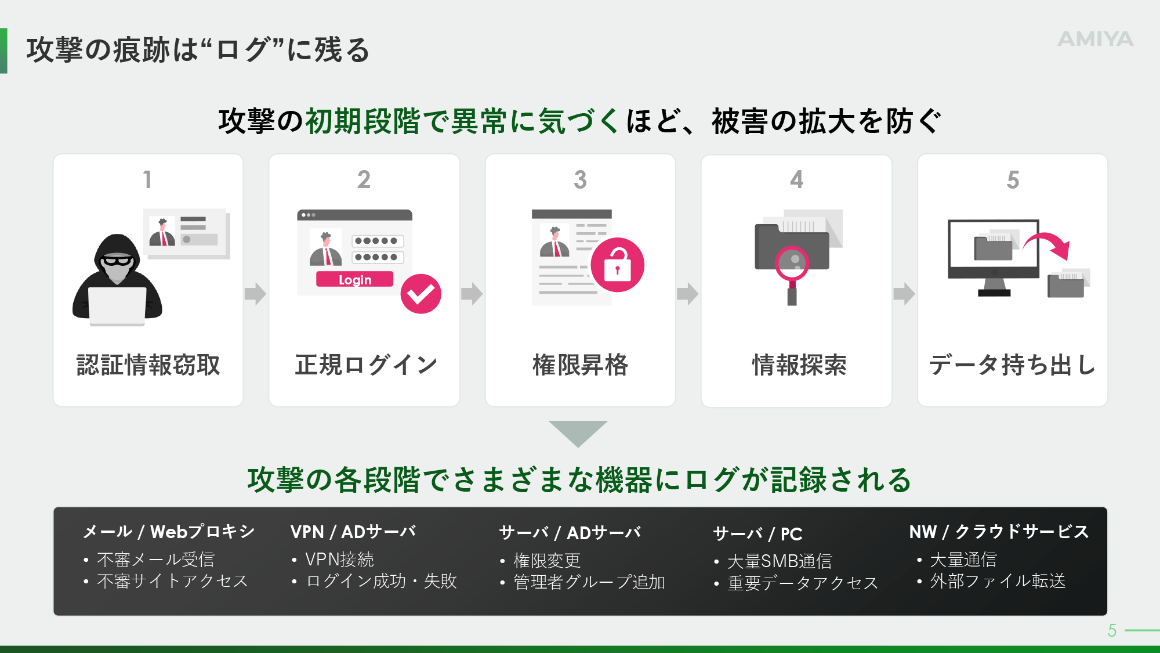
たとえば、メールやWebプロキシのログには不審メールの受信や不審サイトへのアクセスが、VPN機器やADサーバーにはVPN接続やドメインに対するログインの成功・失敗が記録されます。サーバーには権限変更や管理者グループへのアカウント追加、PCには大量のSMB通信や重要データへのアクセス、ネットワーク機器やクラウドサービスには大量の通信や外部へのファイル転送のログが、それぞれ残ります。
攻撃のステップが進む中で、いかに初期段階で異常に気づけるかが、被害を最小化する鍵です。早く気づくほど、被害の拡大を防ぐことができます。
点在するログでは攻撃は「点」のまま。「点」を「線」につなぐSIEM
しかし、実はログには落とし穴があります。ログが点在している状態では、攻撃は「点」でしか見えないということです。
たとえば、外部から不正アクセスがあり、機密ファイルが持ち出されたケースを考えてみます。Webプロキシのログだけを見ると「不審なサイトへのアクセスが1件あった」という情報にすぎず、判断がつきません。認証ログの担当者は、正しい認証情報でのログインであるため、異常に気づくことが難しいでしょう。ネットワーク担当者も、通信量の増加を「繁忙期の一時的な増加かもしれない」と見過ごしてしまう可能性があります。それぞれが「点」だけを見ている限り、一連の行動の流れだとは誰も気づけないのです。
そこで必要になるのが、点をつなげて見る仕組み、すなわちSIEMです。
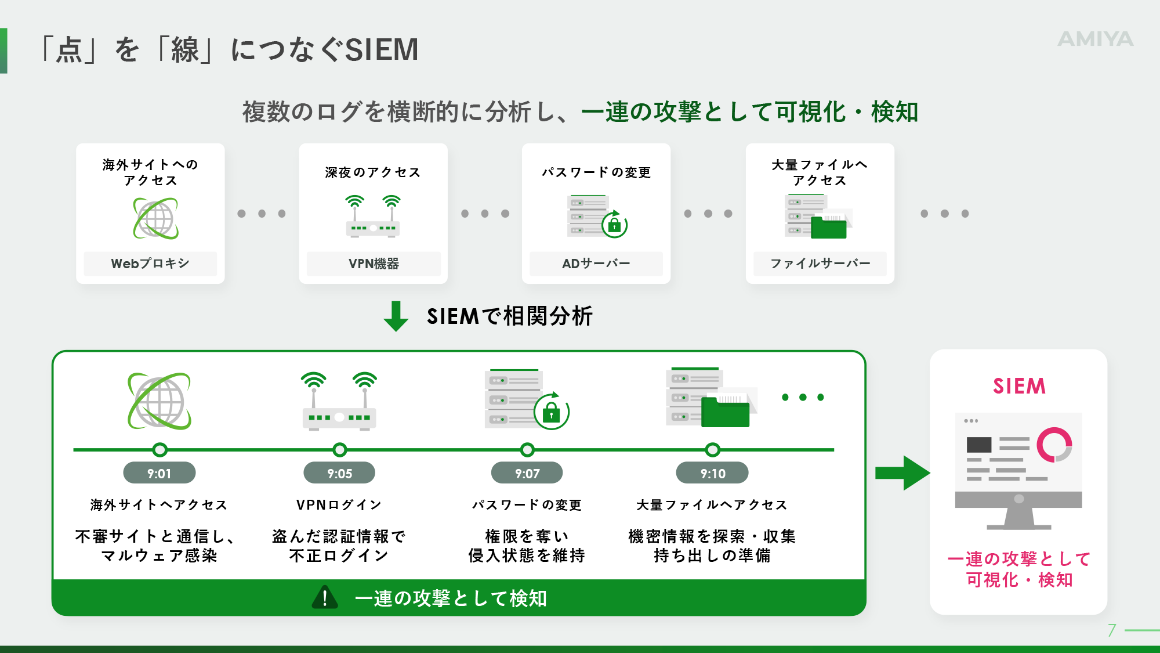
SIEMは攻撃の全体像を可視化するための仕組みです。複数の機器のログを横断的に集めて分析することで、バラバラに見えていた点が、時系列でつながった1つの「線」として見えるようになります。不審サイトと通信してマルウェアに感染し、盗んだ認証情報で不正ログインをし、権限を奪って侵入状態を維持したうえで、気づかれないように機密情報を探索・収集して持ち出しの準備をする――こうした一連の流れを、「攻撃のストーリー」として把握できるようになるのです。
◆SIEMとは
「Security Information and Event Management(セキュリティ情報イベント管理)」の略。サーバーやネットワーク機器、クラウドサービスなど複数のシステムから出力されるログを一元的に収集・保管し、相関分析によって、単体のログでは分からない攻撃の兆候や不正の流れを検知・可視化する仕組み。
従来SIEMで見えてきた3つの課題――見逃し・分析時間・運用負荷
ただし、SIEMさえ入れれば万事解決というわけではありません。従来型のSIEMを運用している現場からは、共通した課題の声が聞こえてきます。
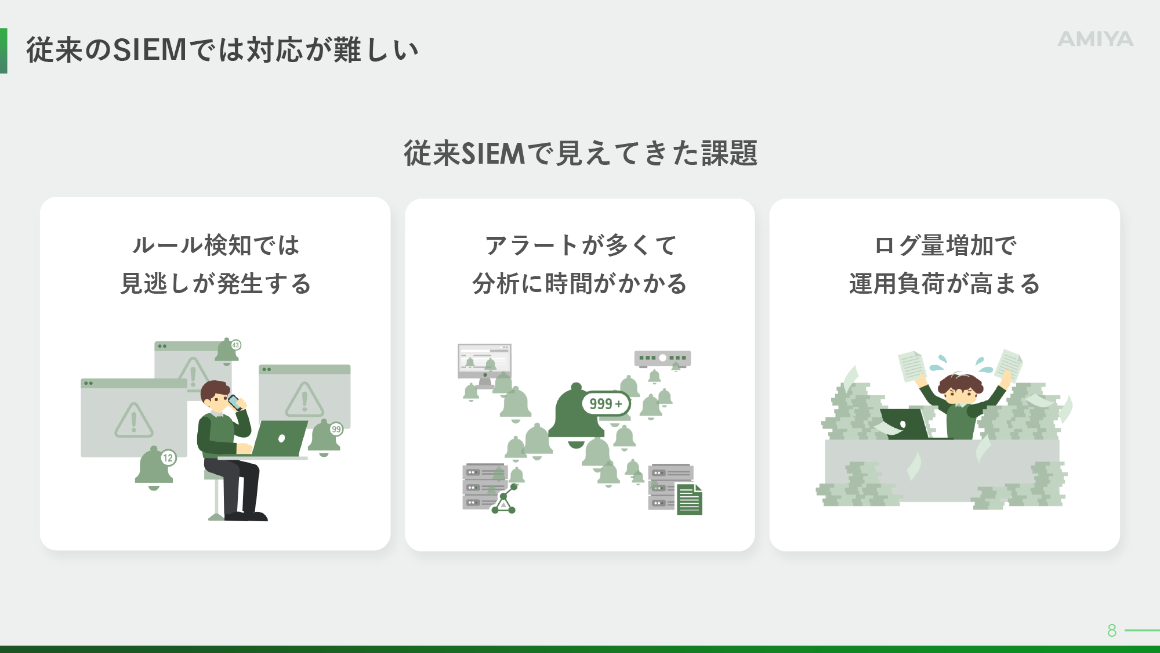
1つ目は、ルール検知では見逃しが発生することです。ルールベースの検知は過去にあった攻撃パターンをもとに作られるため、新しい手口や想定外の攻撃パターンには対応しきれないという構造的な弱点があります。
2つ目は、アラートが多くて分析に時間がかかることです。1つ1つ確認しようとすると1日に何百件と積み上がり、優先順位をつけられないまま埋もれてしまうケースもあります。
3つ目は、ログ量の増加で運用負荷が高まることです。クラウドサービスの利用など業務で使う機器やサービスが増えるほど監視対象も増え、運用チームの負担は増える一方です。監視対象の拡大に伴ってログもアラートも増えており、従来のSIEMのままでは運用がかなり厳しいのが現状です。
◆ルールベース検知とは
「特定のIPアドレスからのログイン失敗が一定回数続いたら通知する」のように、あらかじめ人が定義した条件(ルール)に合致したログをアラートとして検知する方式。既知の攻撃パターンには有効だが、ルールの設計・調整に手間がかかり、想定していない未知の手口には反応できない。
つまり、SIEM自体もこの時代に合わせた進化が求められています。そこで今回ご紹介するのが、AI攻撃時代のログ運用に応えるために進化した最新版、ALog V2です。
国産SIEMシェアNo.1「ALog」がV2へ――5つの進化ポイント
弊社のALogは国産SIEMとしてシェアNo.1をいただいておりますが、2026年7月にV2.0へバージョンアップしました。先ほど挙げた「見逃し」「分析時間」「運用負荷」という3つの課題の1つ1つに対応する形で進化しています。
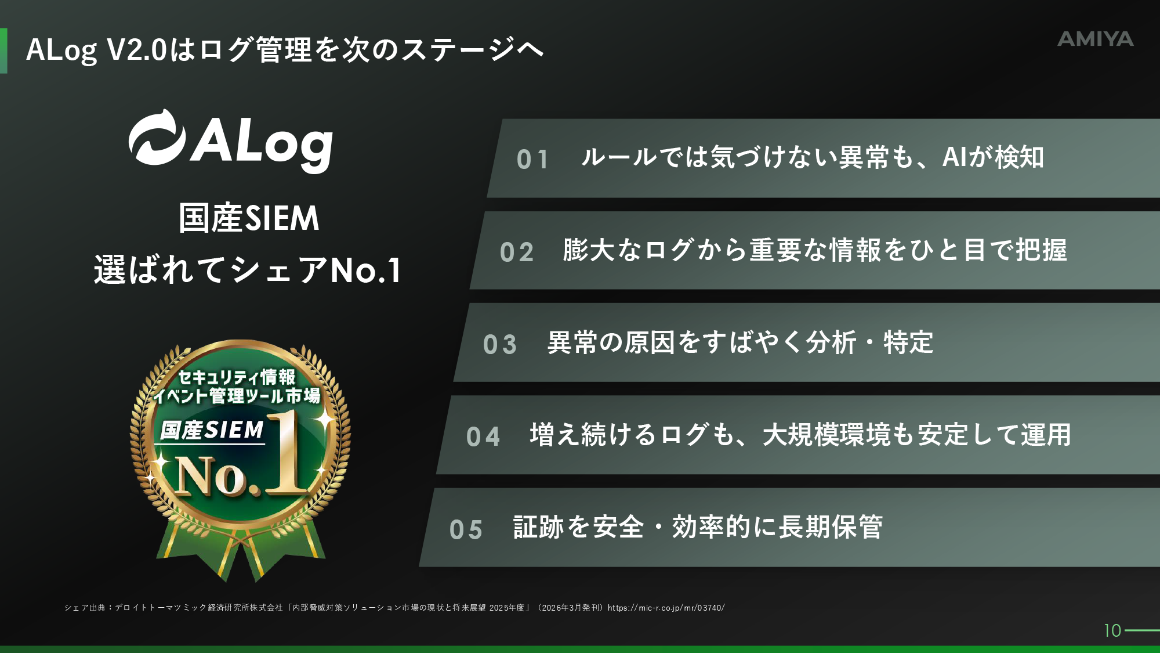
ALog V2.0の進化は、次の5つです。
-
01 ルールでは気づけない異常も、AIが検知
-
02 膨大なログから重要な情報をひと目で把握
-
03 異常の原因をすばやく分析・特定
-
04 増え続けるログも、大規模環境も安定して運用
-
05 証跡を安全・効率的に長期保管
具体的に何がどう変わったのか、順にご紹介してまいります。
進化①:ルールでは気づけない異常も、AIが自動検知
1つ目は、AIによる自動検知です。AIを使った攻撃が増えている一方で、実はALogにもAI機能が搭載されています。
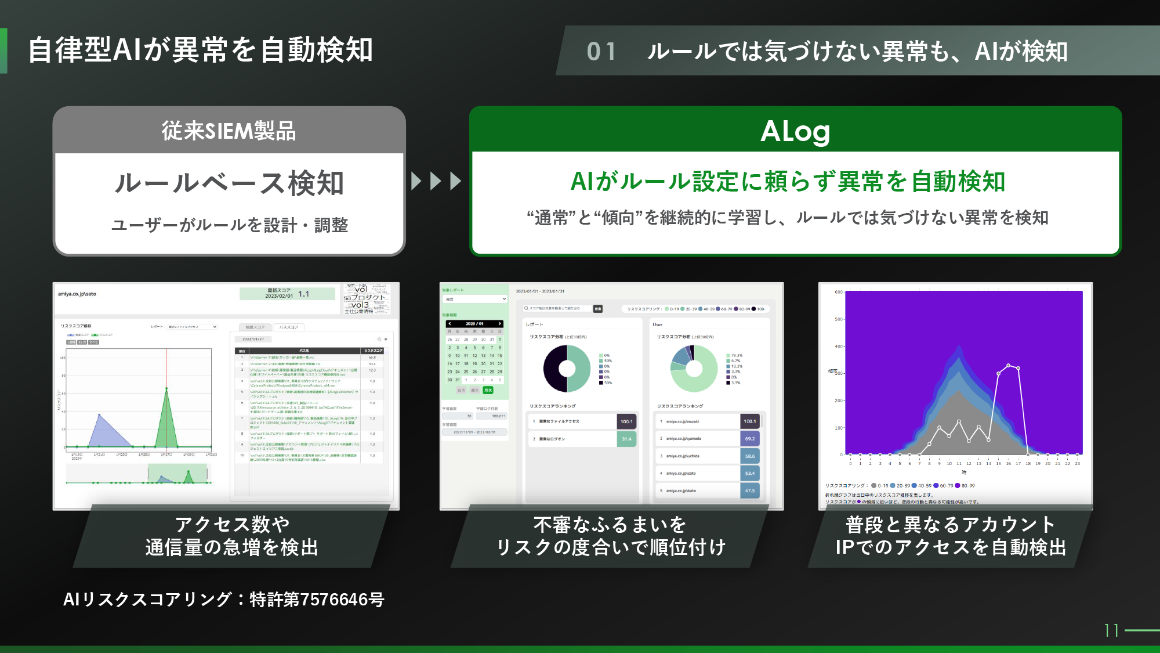
従来のSIEM製品はルールベースでの検知が中心で、ユーザー自身がルールを設計し、調整する必要がありました。ALogはそこにAIを組み合わせることで、ルール設定に頼らず、"通常"の状態や"傾向"を継続的に学習して異常を自動で検知します。これは特許も取得している技術(AIリスクスコアリング:特許第7576646号)で、具体的にはアクセス数や通信量の急増を検知したり、普段と異なるアカウントやIPアドレスからのアクセスを自動で検知したりします。
たとえば、いつも決まった時間帯・決まった場所からしかログインしないユーザーが、深夜に普段と違う場所からアクセスしたというケースは、ルールベースの監視では見逃しがちですが、AIが普段の傾向を学習しているALogでは異常として拾い上げられます。
ALogではこうした不審なふるまいをAIアラートとして検知し、リスクの度合いに応じて順位付けしてお知らせします。このAIリスクスコアリング機能により、見逃しを減らし、重要な異常をしっかり検知できるようになります。
進化②:膨大なログから重要な情報をひと目で把握
2つ目のポイントは、必要な情報の集約です。アラートが発生した後は、「何が起きたのか」「どこで起きたのか」を素早く把握することが重要です。ALog V2では、異常なアクセス傾向や通信パターン、関連するログを1画面に集約し、状況を俯瞰しながら分析することができます。必要な情報を探し回ることなく原因調査に進めるため、分析の効率化と初動対応の迅速化につながります。
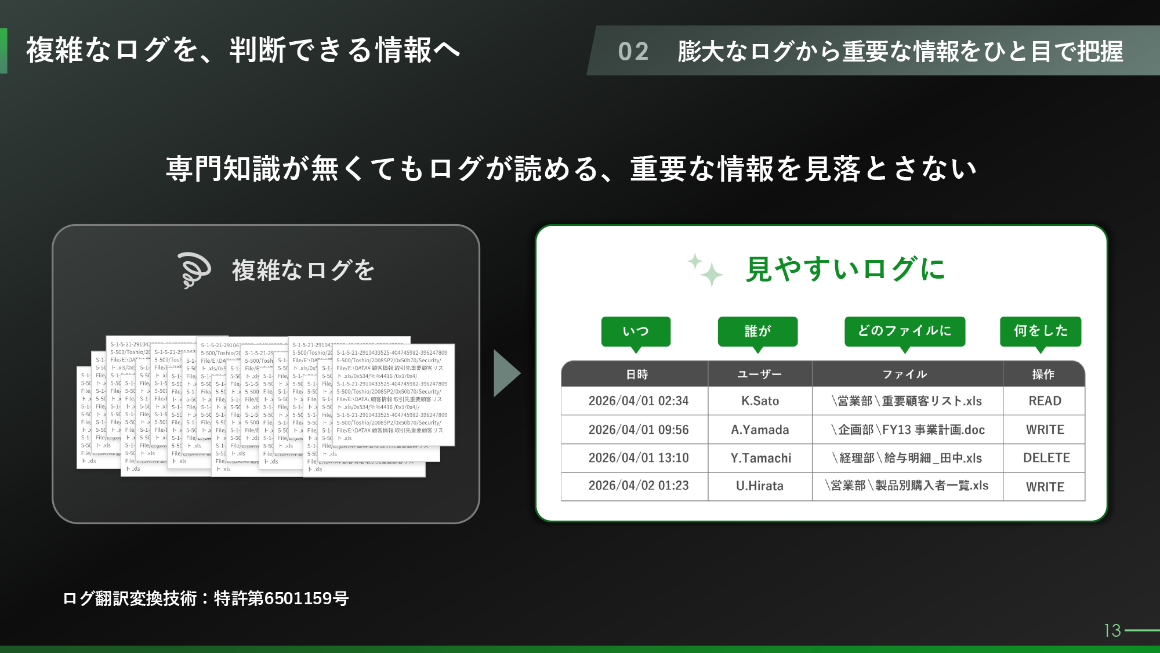
また、ALogでは複雑なログを「判断できる情報」に変えることができます。こちらも特許を取得している技術(ログ翻訳変換技術:特許第6501159号)です。ログはそのままでは専門知識がないと内容を理解することが難しく、判断に時間がかかります。ALogは独自のログ翻訳変換ロジックで分かりやすい情報へ変換するため、状況判断に集中でき、重要な情報の見落とし防止にもつながります。つまり、専門知識が十分でなくても、ログの内容を判断しやすくなるのです。
進化③:異常の原因をすばやく分析・特定
3つ目は、調査時間を大幅に短縮できることです。異常を検知した後は、何が原因だったのかをできるだけ早く把握することが重要です。ALog V2では、検索結果を自動で集計し、時系列の変化を確認しながら、そのまま関連するログへドリルダウンして調査を進めることができます。
「何時頃にログが増加しているのか」「どの機器・どのユーザーのログが多くを占めているのか」「その原因は何か」という順番で掘り下げていけるため、原因特定までの時間を短縮し、初動対応を迅速に進められます。
◆ドリルダウンとは
集計された全体の数値から、より細かい単位(機器別、ユーザー別、時間帯別など)へと段階的に絞り込んで詳細を確認していく分析手法。ログ分析では「ログが急増した時間帯→該当する機器→該当するユーザー→具体的な操作」のように、異常の原因へ順に掘り下げていく際に用いられる。
進化④:増え続けるログも、大規模環境でも安定して運用
4つ目は、大規模な環境でも安定して運用できることです。ログ量が増えると、検索が遅くなったり、処理待ちが発生したりと、運用負荷が非常に大きくなります。その点ALog V2では、マルチノード構成によって処理を分散することで、高速な検索と安定した稼働を実現しています。
進化⑤:証跡を安全・効率的に長期保管
最後は、証跡を安全かつ効率的に長期保管できることです。
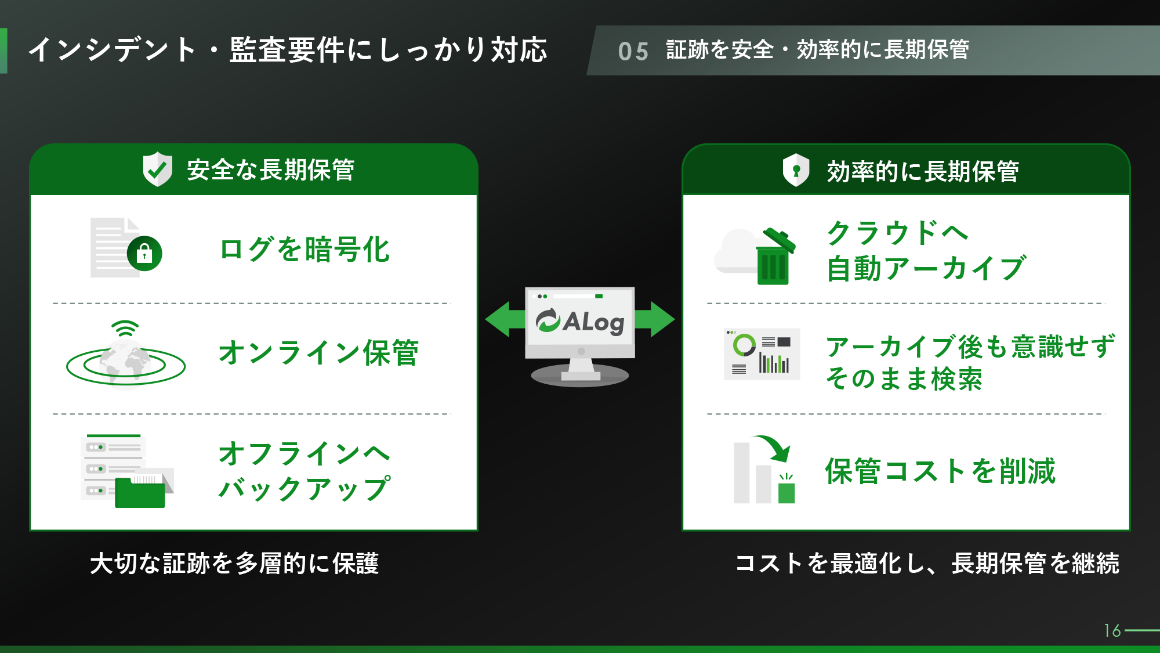
左側は「証跡を守る」ための仕組みです。ログを暗号化して保管し、さらにオフラインへバックアップすることで、大切な証跡を多層的に保護できます。右側は「証跡を活用する」ための仕組みです。保存期間を過ぎたログはクラウド(Amazon S3)へ自動でアーカイブされますが、保管場所を意識することなく、そのまま検索していただけるようになりました。
安全性と運用効率・コストを両立しながら、インシデント対応や監査で必要となるログを長期にわたり安心して保管できます。ここまでが、ALog V2の機能のご紹介です。
運用は専門家に任せるという選択肢【ALog MDRサービス】
最近、お客様からよくいただくのが「導入した後、本当に自分たちで運用できるのか」というご相談です。異常を検知しても、その内容を分析し、継続的に監視・運用するには、専門的な知識や体制が必要になります。
そこで網屋がご提供しているのが、ALog MDRサービスです。
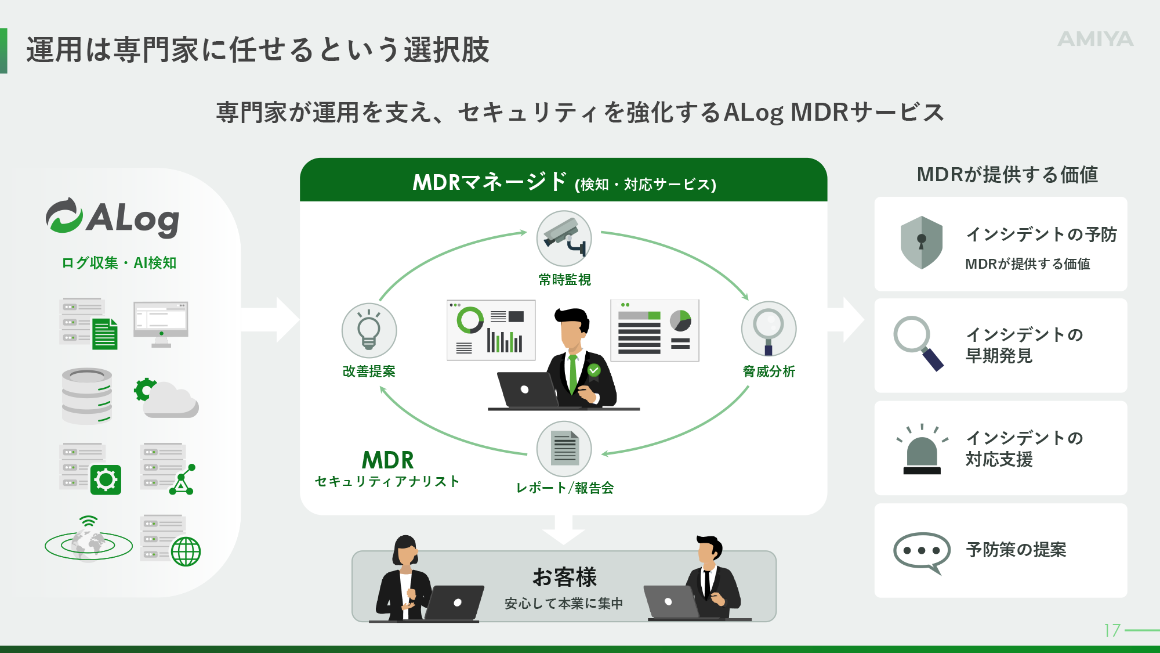
ALogで収集・検知したログをもとに、専門のセキュリティアナリストが常時監視し、脅威分析、改善提案、レポート・報告会まで一貫して支援します。インシデントの予防から早期発見、対応支援、再発防止まで専門家が継続して運用をサポートします。実際にMicrosoft 365アカウントの乗っ取りや、端末を経由した社内ネットワークへの侵害などを検知し、被害拡大の防止につなげた実績があります。
◆MDRとは
「Managed Detection and Response(マネージド検知・対応サービス)」の略。セキュリティ製品が出力するアラートやログを外部の専門アナリストが監視・分析し、脅威の検知から対応支援、改善提案までを代行するサービス。専任のセキュリティ人材を確保しにくい企業でも、高度な監視運用を継続できる。
単に製品を導入するだけではなく、運用まで任せるという選択肢をご提供できることも、ALogそして弊社の大きな強みだと考えています。ご興味があれば、ぜひお声がけください。
補足:サプライチェーン評価制度(SCS)にも対応
最後に補足です。最近、お客様からご相談が増えているのがガイドラインへの対応、具体的にはサプライチェーン評価制度(SCS)への対応です。この評価制度では、ログの取得・保管だけではなく、異常の検知・分析、定期的なレビュー、初動対応まで含めた運用体制が求められています。
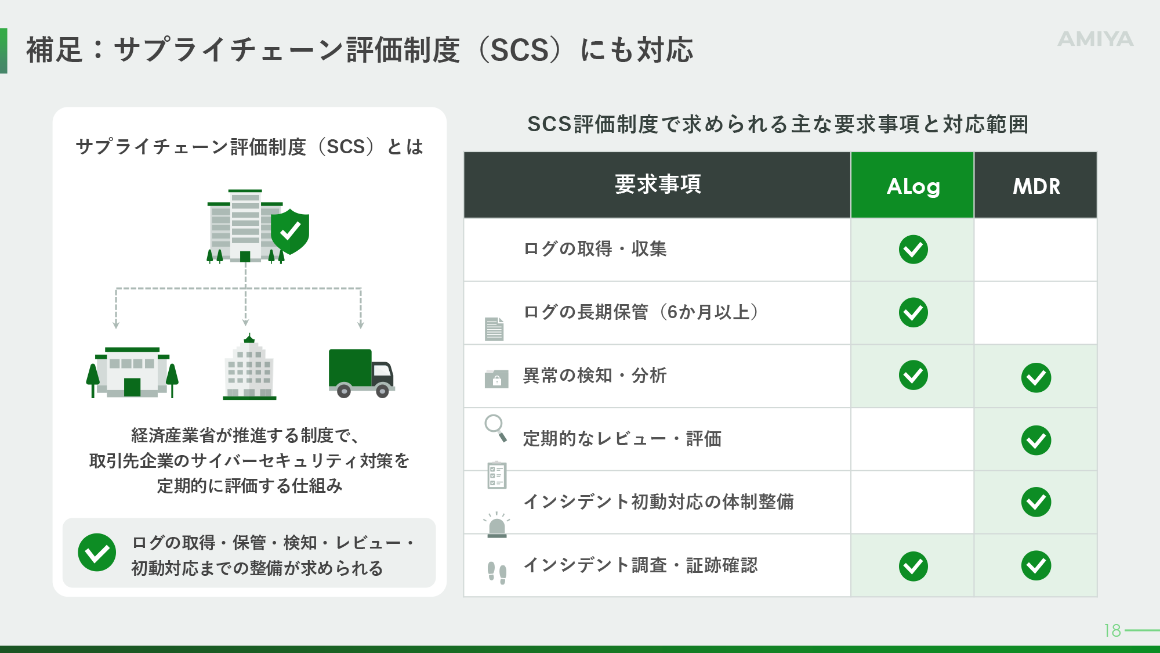
ALogは、ログの取得・収集、長期保管(6か月以上)、異常の検知・分析、インシデント調査・証跡確認を担います。さらにMDRでは、異常の検知・分析に加えて、定期的なレビュー・評価、インシデント初動対応の体制整備、インシデント調査・証跡確認まで支援します。つまり、ALogとMDRを組み合わせることで、製品だけではなく運用まで含めたSCS対応をご支援できます。お困りごとがございましたら、ぜひ弊社にご相談ください。
◆サプライチェーン評価制度(SCS)とは
経済産業省が整備を進めている「サプライチェーン強化に向けたセキュリティ対策評価制度」の略称。企業のセキュリティ対策の水準を共通の基準で評価・可視化し、取引先を含むサプライチェーン全体の対策底上げを狙う制度。ログの取得・保管だけでなく、異常の検知・分析、定期的なレビュー、初動対応までの運用体制が要求事項に含まれる。
最後に:侵入後の異常に、いかに早く気づき対応できるか
今回、最もお伝えしたかったことを改めてお話します。AIを悪用した攻撃が高度化する今、求められているのは、侵入を100%防ぐことではなく、侵入後の異常にいかに早く気づき、対応できるかです。そのためには、ログを収集するだけではなく、検知し、分析し、運用を継続できる仕組みが重要になります。
本日ご紹介したALog V2は、そのログ運用をよりシンプルに、より効率的にするために進化しました。さらにMDRを組み合わせることで、専門家による継続的な運用まで含めて支援できます。ログ管理を「難しいもの」ではなく「安心して続けられるもの」へ。それが、私たちがALog V2とMDRで実現したい姿です。
技術セッションでは、開発・運用しているメンバーが実際のデモ画面を交えて仕組みを詳しくご紹介しますので、ぜひ続けてご参加ください。本日はご視聴いただき、誠にありがとうございました。
お問い合わせ: https://www.amiya.co.jp/alog/
【登壇企業】
株式会社網屋
https://www.amiya.co.jp/
セキュリティの力で社会の成功を守る、サイバーセキュリティ企業。AIテクノロジー搭載のログ分析ソリューションを主力とした「データセキュリティ事業」と、”ICTインフラのクラウド化”をコンセプトにSaaSネットワークを提供する「ネットワークセキュリティ事業」を展開。国産メーカーならではの独自性と扱いやすさで、セキュリティ市場をリードしています。