投稿:2026/10/07
更新:2026/10/06
海外SIEMは辛い?少人数の情シスが国産SIEM「ALog」とMDRで実現したログ活用【三谷商事様 導入事例】
皆様、こんにちは。三谷商事株式会社の西川と申します。本日は「海外SIEMは辛い?セキュリティ担当者を救う『即戦力』のALog」と題して、私ども三谷商事におけるALog Cloudの導入事例を、なぜSIEMを導入しようと考えたのか、海外SIEMを含めてどう比較したのか、導入後に何が変わったのか、というITセキュリティ管理者の視点でご紹介します。
登壇者
三谷商事株式会社 情報システム事業部 品質管理部
西川 拓哉
三谷商事は、建材・エネルギー・情報システムを中核事業とする商社です。開拓者精神のもと、情報システム事業では自社オリジナルソフトウェアの開発やITインフラの構築、クラウド活用支援を通じて、お客様の課題解決や業務効率化、DX推進に貢献しています。
創業100年超の商社を、少人数体制で守る情シスの現実
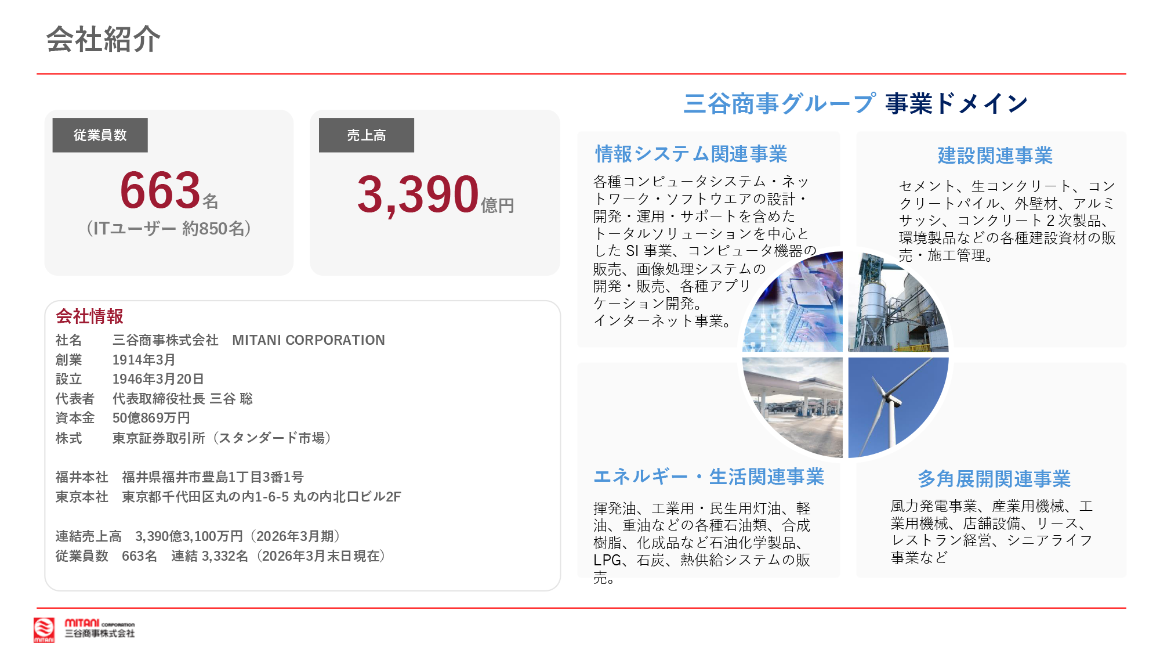
まず、弊社三谷商事について簡単にご紹介いたします。私ども三谷商事は創業100年を超える商社でございまして、情報システム事業をはじめ、建設、エネルギー、生活関連事業など幅広い事業を展開しております。単体での従業員数は663名、ITユーザーとしては850名程度の規模です。
一方で、社内のITやセキュリティ運用に関しては、大規模な体制を抱えていたり、多数の専任者がいたりするわけではありません。担当者数名で、事業部門やグループ会社に委託・協力をいただきながら社内ITを運用管理しているという状況でございます。今回は、そのような体制の中でSIEMをどのように導入し、活用したかをお話しできればと思います。
SIEM導入前の2つの課題・ログはあるのに「いざという時に調べられない」
私どもがSIEMの導入を検討したきっかけには、大きく2つの課題がございました。
◆SIEMとは
「Security Information and Event Management」の略で、サーバーやネットワーク機器、クラウドサービスなど社内のさまざまなシステムが出力するログを一元的に収集・保管し、相関分析によってサイバー攻撃や不正操作の兆候を検知するための仕組み。ログの横断検索やレポート出力も担い、インシデント発生時の調査基盤にもなる。
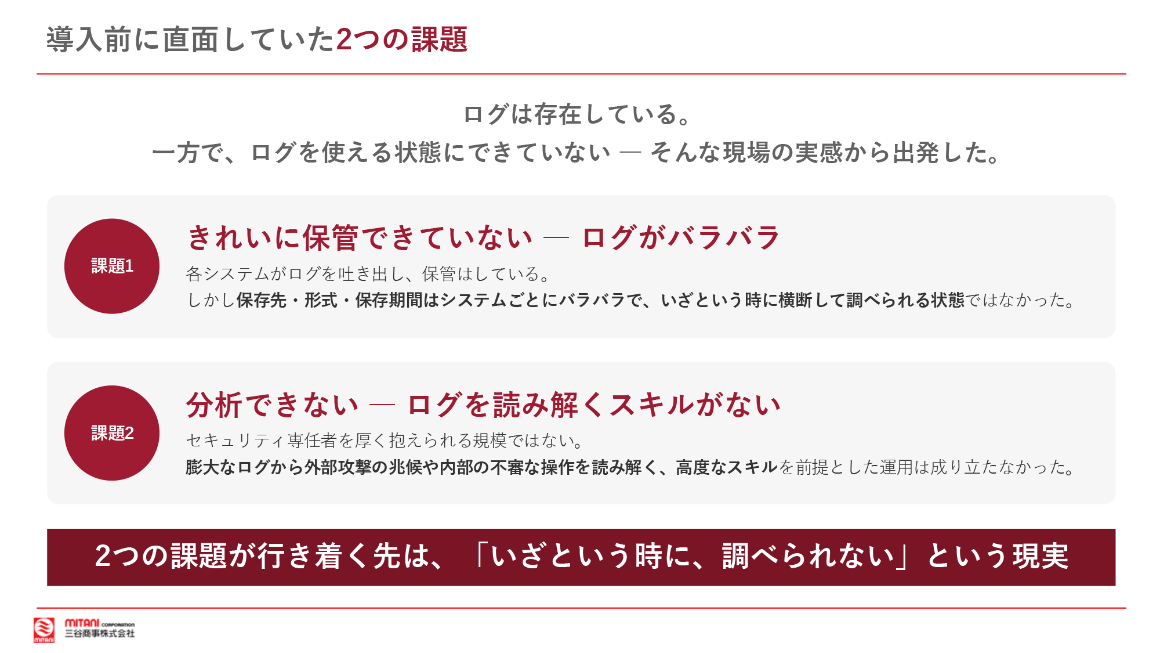
1つ目は、ログがバラバラになっていたことです。Active Directory(AD)やファイルサーバー、Microsoft 365、ネットワーク機器など、それぞれのログは保存していました。しかし、保存場所も保存形式も保存期間も全く統一されておらず、いざという時に横断して調べられる状態ではなかったのです。
◆Active Directory(AD)とは
Microsoftが提供するディレクトリサービスで、社内のユーザーアカウントやPC、アクセス権限を一元管理する認証基盤。誰がいつどのシステムにログオンしたかといった認証ログが記録されるため、不正アクセスや内部不正の調査で最初に確認すべきログの一つとされる。
2つ目は、ログを分析できないことです。ログ自体は存在していても、いざ調査しようとすると、膨大なログの中から必要な情報を探し出さなければなりません。我々のような少人数体制では、専門知識を前提とした運用を継続することが難しい状況でした。
つまり私たちの課題とは、「ログはあるけれども、いざという時に調べられない。ログを使える状態にできていない」ということだったと考えております。
有力候補だった海外SIEM、少人数体制で見えた現実
SIEMを検討する中で、当然ながら海外製品も候補に上がっておりました。実際、機能面では非常に魅力的な製品が多かったと思っています。ただ、私たちが導入にあたって重視したのは、「導入できるかどうか」ではなく、「素早く導入して、運用し続けられるか」という点でした。
海外製のSIEMでは、その本来の力を引き出すために、自社向けの検知ルール設計や継続的なチューニング、高度な分析スキルが求められるケースが多くあります。また、サポートや情報収集の面でも、日本語で迅速に相談できるということを重視しました。何度も申し上げますが、少人数体制の私たちにとっては、高機能であることよりも、継続して運用できるかが重要だったのです。
製品選定で譲れなかった4つの軸
そこで選定基準を明確に整理し、「高機能かどうか」ではなく「自分たちが確実に運用し続けられるか」を選定の中心に置きました。ここでは特に重視した点を4つご紹介します。
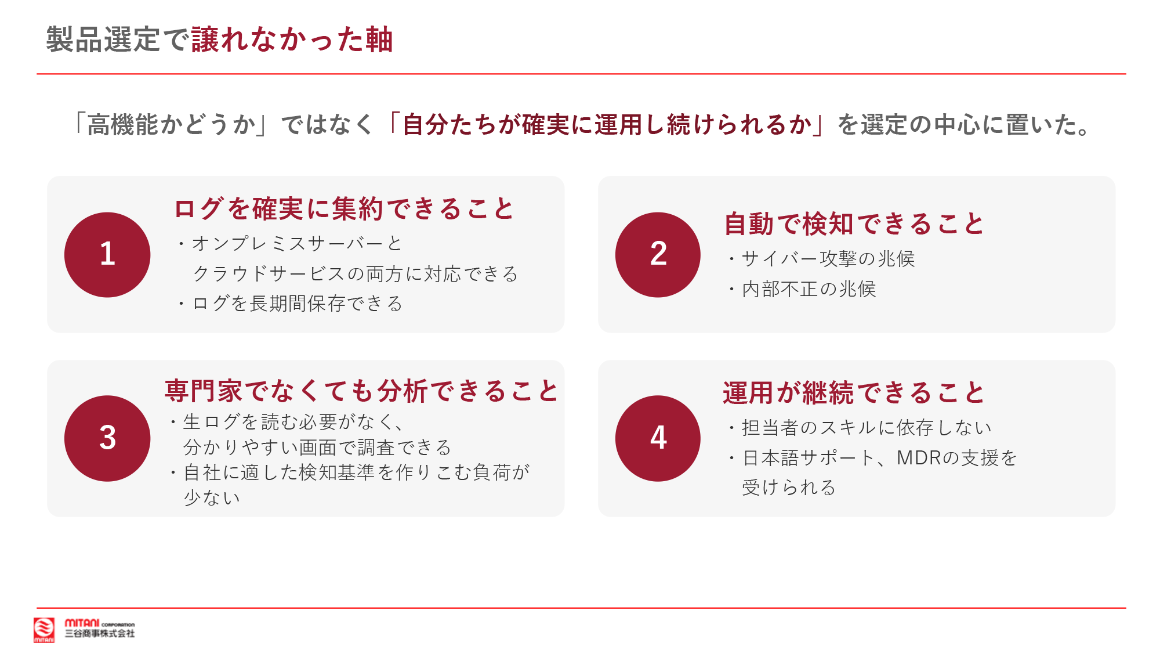
➀ログを確実に集約できること
オンプレミスとクラウドを含めて、必要なログを一元管理できることを重視しました。また、1年以上の長期間にわたってログを保存できることも必要な点でした。
➁自動で検知できること
これはSIEMではある意味当たり前かもしれませんが、サイバー攻撃や内部不正の兆候を、人の目だけに頼らず検知できることが必要でした。
➂専門家でなくても分析できること
これは我々のような少人数体制で最も重要だったポイントでして、分かりやすい画面で調査できることに加え、最初の導入にあたって検知基準を作り込む負荷が少ないことを重視しました。
➃運用が継続できること
担当者のスキルに依存せず、属人的にならずに、日本語サポートやMDR(Managed Detection and Response)の力も活用して運用を続けられることを重視しました。
◆MDRとは
「Managed Detection and Response」の略で、セキュリティの専門家が顧客に代わってログやアラートを監視し、脅威の検知・分析から影響範囲の調査、対応の助言までを行う運用支援サービス。SIEMやEDRなどの製品を導入しても、それを使いこなす人材が社内にいないという課題を補う手段として、中堅・中小企業でも活用が広がっている。
要求を最も満たしたSIEMが「ALog」だった
こうした観点で比較をさせていただいた結果、最も当社に適していたのがALogだったと考えております。
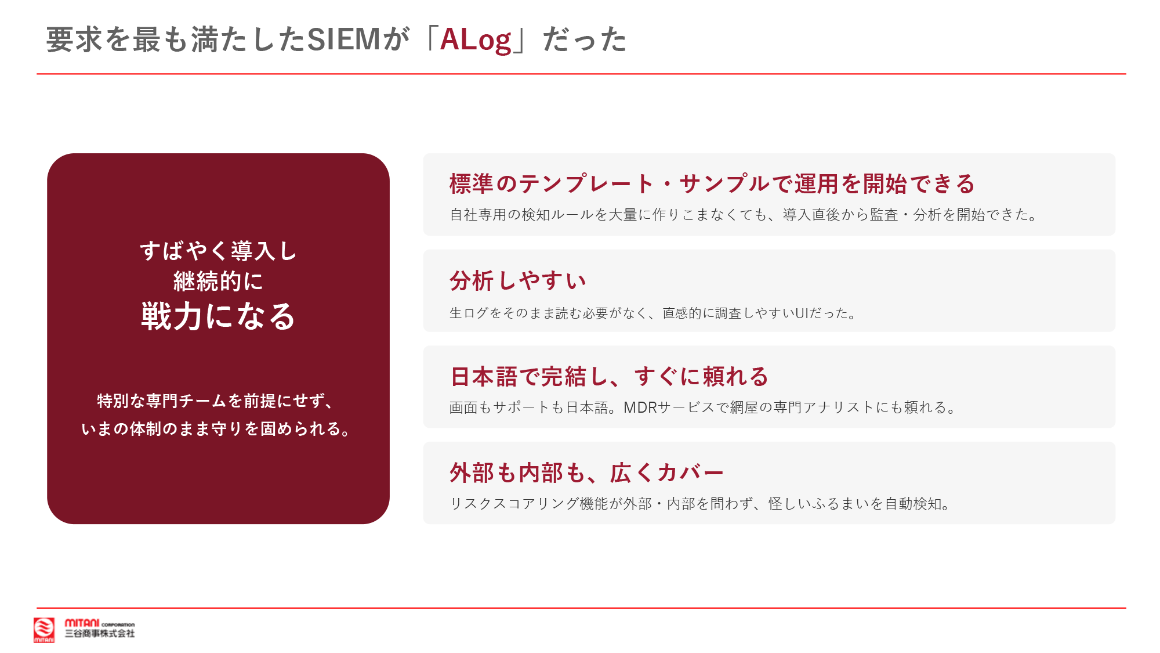
特に評価したのは、まず標準のテンプレートで始められることです。私たちがSIEMを導入するにあたっては、早く運用を定着させることが要件の1つにありました。ですので、最初から大規模なルール設計をしなくても使えるという点は、非常に魅力的でした。
また、先ほどの要件にもありましたが、画面が分かりやすく、生ログを延々と追いかける必要がないという点も評価しました。
それから、日本語でサポートを受けられること、さらにMDRサービスも合わせて契約させていただくことで、導入時と運用開始後の両方で専門家に頼れるという点も、「素早く導入したい」「属人化させずに運用したい」という我々の要件を満たしていました。
少人数のまま、無理なく立ち上げた3つのステップ
続いてALogの導入時と運用についてお話しします。
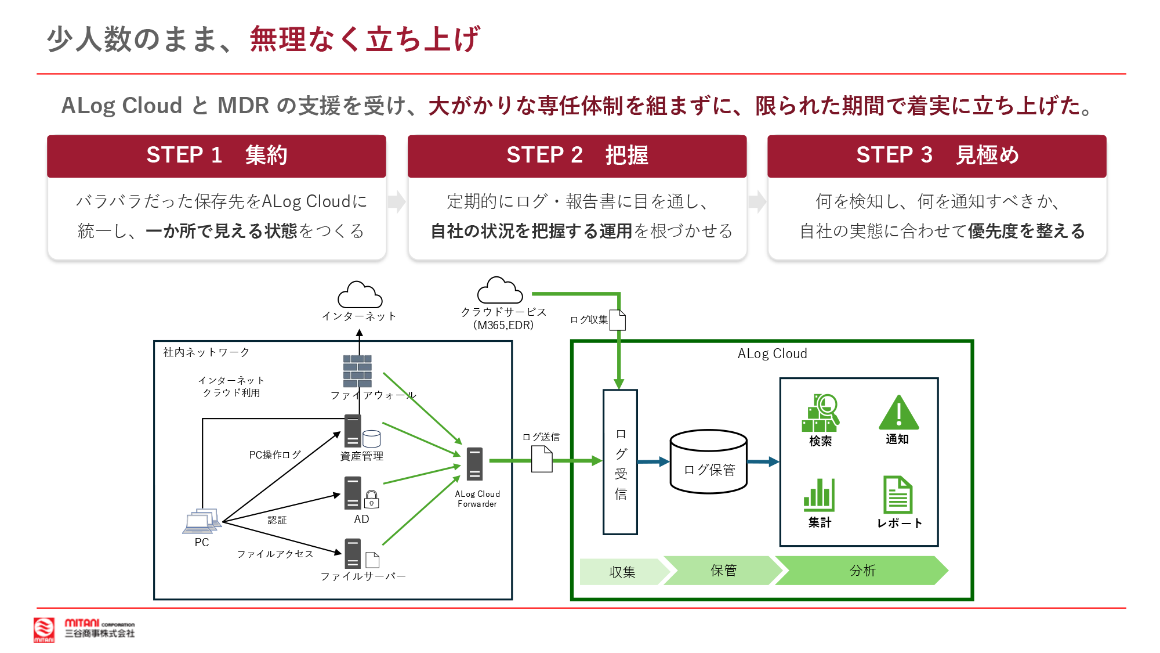
まず導入時は、STEP1「集約」として、ログの集約から始めています。上の図にあるようなActive Directory、ファイルサーバー、ファイアウォール、そしてクラウドにあるMicrosoft 365やEDR(Endpoint Detection and Response)のツールなど、これらのログの状態や設定を棚卸しし、セキュリティ対策として必要なログが確実に出力されるようにしました。その上で、それらのログをALog Cloudに集約していきました。
◆EDRとは
「Endpoint Detection and Response」の略で、PCやサーバーといったエンドポイント上の操作やプロセスの挙動を常時記録・監視し、不審な動きを検知して対応につなげるセキュリティ製品。侵入を防ぐアンチウイルスとは異なり、「侵入されたあと」を素早く見つけて対処することに主眼を置く。
次に、STEP2「把握」として、ログやレポートを定期的に確認する運用を定着させていきました。これについては、MDRサービスの中で毎月の報告会がありまして、そちらを活用させていただいております。報告会のレポートやMDR担当の方のアドバイスを活用しながら、どのアラートを重視すべきか、どのリスクに優先して対応するかを見極めていく、という進め方をしております。
最初から完璧に基準を決めてから運用開始を目指したわけではなく、まず始めてしまって、その後から改善していく。このSTEP3「見極め」へと進む形で立ち上げられたことが大きかったと思っております。
時系列でいうと、10月に契約→11月末にMicrosoft 365などクラウドサービスのログから部分的に収集を開始、翌年1月に本格的なログ報告会(12月分)を実施いただきました。オンプレミス機器は対象の整理と設定調整を段階的に進め、3月に全対象で定常運用へ移行しました。全体で約5か月、クラウドログの部分運用は約2〜3か月とスピーディに開始できました。
「調べる」はMDRに任せ、「決める」に集中する運用
我々のような少人数体制で最も難しいのは、脅威やその兆候を検知するところ、そしてその後の調査という部分にあると思っています。
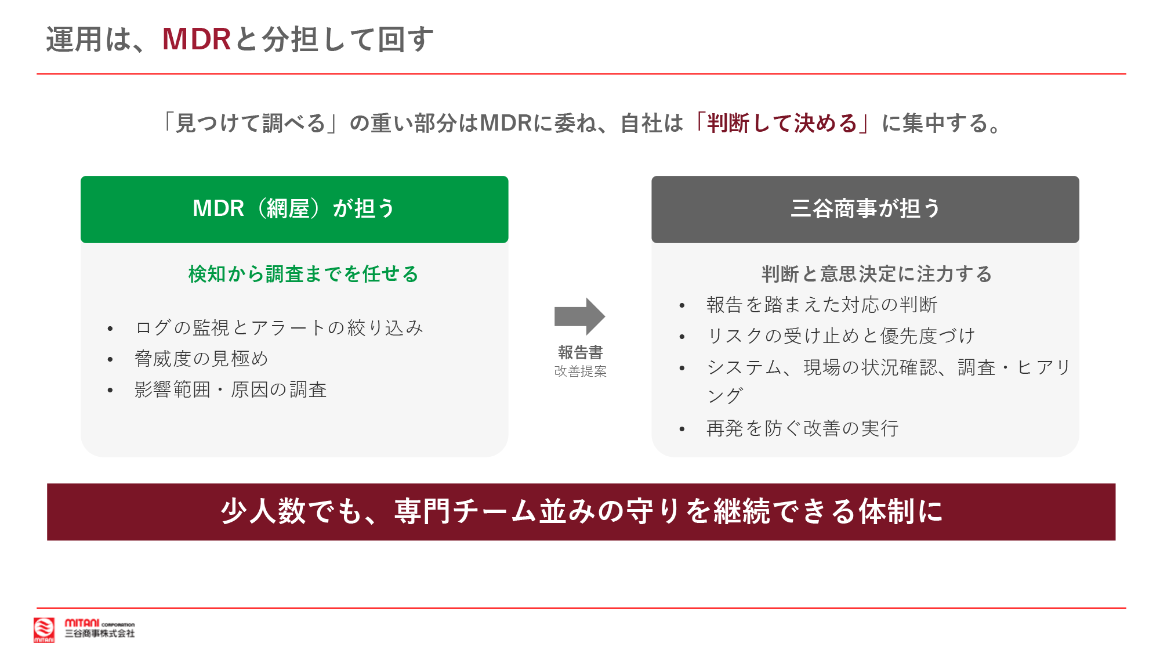
そこでMDRサービスを活用し、MDR側で監視や脅威度の見極め、分析、影響範囲や原因の調査といったところを担当していただいています。その結果はご連絡や報告書を通じていただき、私たちはそれを踏まえて、対応の判断や業務への影響確認、あるいは現場への状況確認のためのヒアリングといったところに集中する形を取っております。
全てを自社だけで抱え込まないことが、運用を継続するためのポイントだと考えております。
ALogとMDRの導入で得られた3つの成果
ALogとMDRの導入で得られた成果は、大きく3つあると考えております。
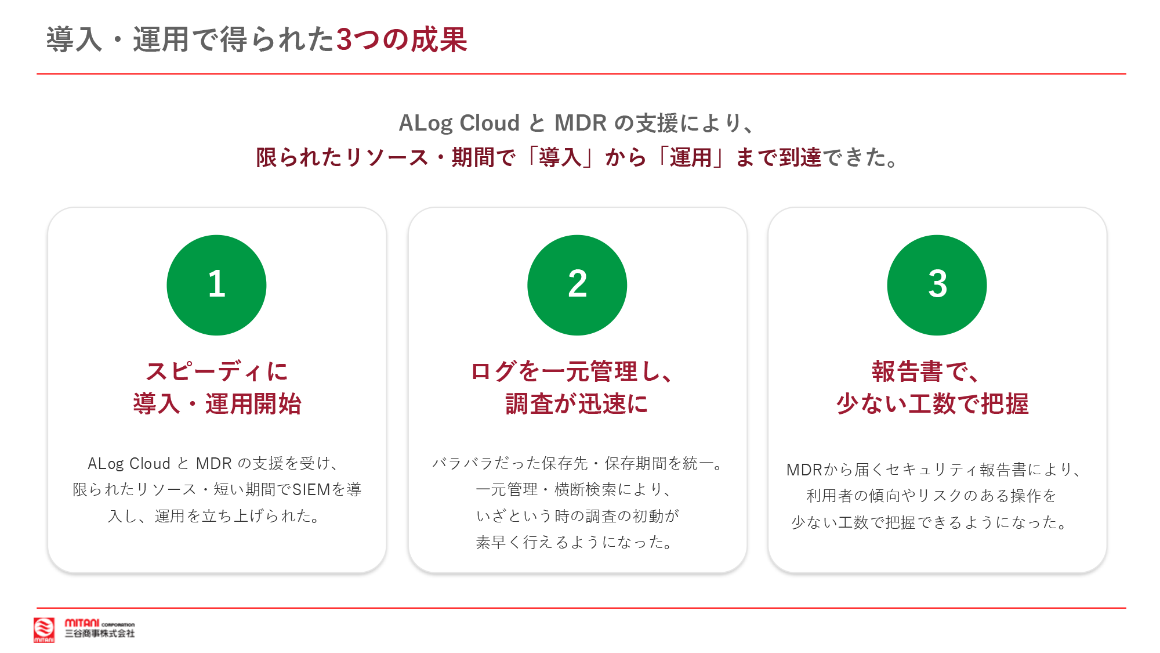
1つ目は、先ほどお話しした通り、短期間でスピーディに導入し、運用を開始できたことです。さまざまなご支援をいただきながら、限られたリソースの中で、契約開始から約2〜3か月で部分的な運用を開始し、SIEMの運用を立ち上げることができました。2つ目は、ログの一元管理です。以前はシステムごとにログを探さなければなりませんでしたが、今はALogにアクセスすれば横断的に確認できますので、調査を開始するまでの時間が大幅に短縮されました。
3つ目は、状況把握の効率化です。MDRからの報告書によって、自社の状況やリスク傾向を少ない工数で把握できるようになりました。
単に、当初想定していた「ログを保管して、いざという時に調査できる」ということだけではなく、定常運用として普段からログを活用する仕組みができたことが、我々にとって最大の成果だと思っております。
ログは保管しているだけでは守りにならない
最後にお伝えしたいことです。ログは、我々もそうだったのですが、保管しているだけではセキュリティ対策になりません。必要な時に調べられて、日常的に兆候を把握できて、初めて価値が生まれると思っております。
そして、そのために必ずしも大規模なSOC(Security Operation Center)や大人数の専門チームが必須というわけではないと考えています。私たちは小規模であっても、そのような理想の姿に近づくために、導入・運用しやすいこと、そしてMDRと適切に役割分担ができることを重視しました。
◆SOCとは
「Security Operation Center」の略で、セキュリティ機器やログを24時間365日体制で監視し、脅威の検知・分析・対応を専門に行う組織。自社で構築するには専門人材の確保と体制の維持に大きなコストがかかるため、MDRなどの外部サービスに同等の役割を委ねる企業も多い。
もし皆様の組織でも、「ログはあるけれども、いざという時に使えるのか」「ログを日常的に活用できていない」という課題があるようでしたら、私どもの事例が少しでも参考になれば幸いです。ご清聴いただきましてありがとうございました。