月に一度、サイバーセキュリティとじっくり向き合う時間
連日流れてくる、サイバー攻撃のニュース。
情シス・セキュリティ担当は、日々の運用を回しながら、
セキュリティのトレンドやサイバー攻撃の手口、その対策など、
日々目まぐるしく変化する環境に対応しなければなりません。
ニュースを目にするたびに危機感や不安を抱きつつも、
「うちは本当に大丈夫なのか?」「なにをするべきなのか」という問いを深掘りする時間もない……。
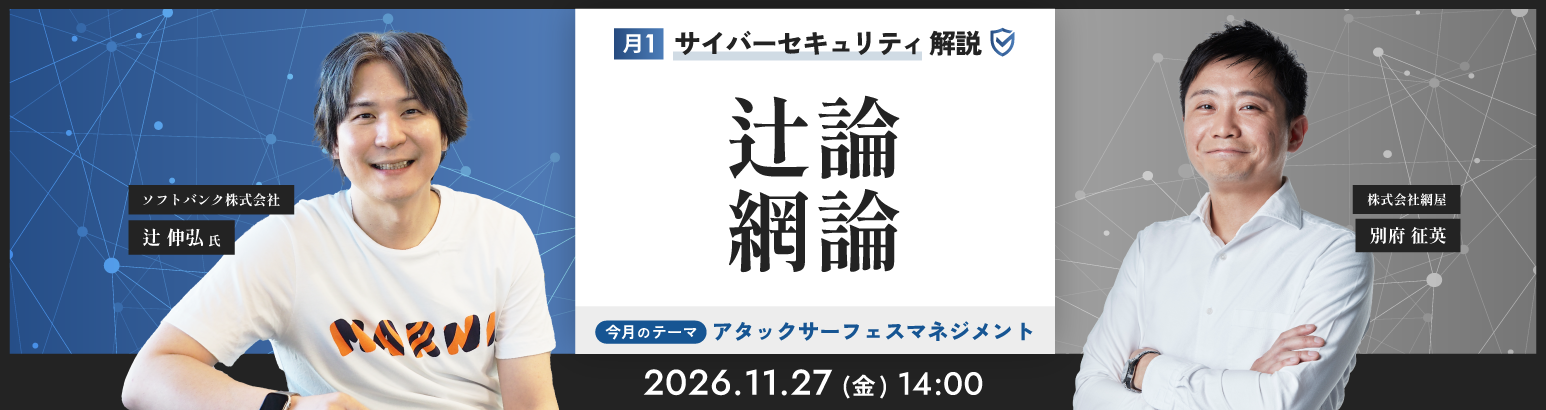
そこで本ウェビナーでは、セキュリティリサーチャーの辻 伸弘氏をホストに、毎月テーマを変え、
「いま押さえるべきセキュリティトレンド」について対談形式でお伝えします。
今月のテーマは「アタックサーフェスマネジメント」
自社のIT資産を、どこまで把握できていますか?
近年、サイバー攻撃の侵入経路として、VPN機器の脆弱性やネットワークの設定不備などが問題となっています。こうしたリスクを把握する手法として注目されているのが、「ASM(アタックサーフェスマネジメント)」。
ASMは、攻撃者の視点から自社のIT資産を洗い出し、脆弱性や設定不備などのリスクを継続的に発見・管理する取り組みです。
しかし、外部に公開されたサーバーやネットワーク機器を調べるだけで、十分なのでしょうか。
社内ネットワークの構成、委託先との接続、社外に持ち出された端末など、見落としがちな場所にも攻撃の足がかりは潜んでいます。
そこで第11回となる今回は、ASMの基本的な考え方から、実際のサイバー攻撃事例に見るセキュリティ対策の盲点まで、最新の動向を交えながら解説します。
・ASMとは? 攻撃者の視点で考えるIT資産管理
・脆弱性だけではない、設定不備が招くサイバー攻撃のリスク
・外部公開資産だけで十分? 見落とされがちな攻撃対象領域
・自社のセキュリティ対策を見直すために必要なこと
ぜひ、毎月開催されるこの対談を、サイバーセキュリティとじっくり向き合う時間にしてください!
-
生配信のため、トークの流れ次第では終了時間の延長や、一部内容を変更しての配信となる場合がございます。
ライブならではの空気感として、一緒に楽しんでいただけますと幸いです。